Agendadigitale.eu - Sicurezza digitale Direttore responsabile:
Alessandro Longo |
|
|
|
Sicurezza&Privacy digitale
|
|
|
|
| |
Gli attacchi informatici ai supermercati (e non solo) possono distruggere la merce senza bloccare casse o gestionali: basta intervenire sui frigoriferi connessi. Il sabotaggio francese porta al centro della sicurezza alimentare impianti esposti online, manutenzione da remoto e responsabilità ancora frammentate | | | |
|
|
| |
Dagli attacchi ai sistemi di refrigerazione europei fino ai supermercati siciliani, i cyberattacchi di questi giorni mostrano una minaccia crescente. Il rischio riguarda la continuità dei servizi e le responsabilità di produttori, manutentori e operatori. Siamo nell'era delle guerre diffuse e non siamo attrezzati | | | |
|
|
| |
Centri di supervisione frigorifera accessibili da Internet, regolazioni manomesse e alimenti compromessi: l’Europa scopre una vulnerabilità nella catena degli alimenti. Analizziamo la matrice russa e la rivendicazione NoName057 e Z-Pentest per capire qualcosa di più sull'attribuzione degli attacchi | | | |
|
|
| |
Dopo gli attacchi ai sistemi frigoriferi in Europa e in Italia, scattano i piani per contenere i rischi. ACN rilancia le verifiche sugli impianti esposti. Si interessano altre autorità europee, il Governo e la Commissione UE. Ecco le contromisure tecniche e organizzative | | | |
|
|
| |
cybersecurity industriale
|
|
Gli attacchi ai sistemi di refrigerazione mostrano come la cybersecurity industriale riguardi ormai merci, impianti e continuità operativa. Le regole europee avanzano, ma restano aperti i nodi dei dispositivi obsoleti, degli accessi remoti, della manutenzione e della responsabilità lungo la filiera
| | | |
|
|
| |
Gli attacchi informatici alla catena del freddo colpiscono impianti esposti e sistemi obsoleti in diversi Paesi europei. La risposta italiana circoscrive i danni ma rivela una vulnerabilità cyber-fisica che coinvolge supermercati, infrastrutture critiche e installazioni militari, imponendo nuove misure di resilienza sistemica
| | | |
|
|
| |
In Italia gli attacchi cyber continuano a colpire aziende e professionisti nonostante la NIS2. Password deboli, reti non segmentate, procedure assenti e dati sensibili esposti mostrano una postura ancora fragile, mentre l’intelligenza artificiale offre nuovi strumenti ma non sostituisce competenza e responsabilità umana
| | | |
|
|
| |
Il 29 ottobre hacker nordcoreani hanno sottratto 6,34 miliardi di dollari a Binance. La piattaforma dichiara di aver reintegrato il 98% delle riserve colpite, ma il furto rivela quanto siano diverse le tutele delle criptovalute rispetto ai depositi bancari e quali difese servano ora agli exchange | | | |
|
|
| |
Anche dopo il risultato delle midterm statunitensi, l'UE dovrà continuare a puntare sull’autonomia digitale. In questo senso, per Andrea Renda (CEPS) in Europa sarà fondamentale continuare il percorso intrapreso negli ultimi mesi verso la sovranità tecnologica | | | |
|
|
| |
Gli Stati Uniti hanno vietato l’accesso dei veicoli BYD alla base di Kadena, in Giappone, per timori legati a sensori, telecamere e raccolta dati. Il caso apre il dibattito su auto più connesse, sicurezza nazionale e rischio spionaggio, mentre in Europa crescono le preoccupazioni anche per infrastrutture energetiche cinesi | | | |
|
|
| |
La resilienza digitale nel settore finanziario richiede di integrare governance, rischio cyber, competenze, tecnologie e fornitori. DORA accelera il cambiamento, mentre testing, intelligenza artificiale e controllo delle terze parti diventano decisivi per garantire continuità operativa e capacità di risposta alle crisi | | | |
|
|
| |
Come si distribuiscono le responsabilità quando un agente AI supera i permessi assegnati e accede a risorse non autorizzate? Alla luce di GDPR, NIS2 e AI Act, occorre individuare quando scattano gli obblighi di segnalazione, chi è tenuto ad adempiervi e quali lacune emergono quando l’incidente avviene durante i test di un sistema autonomo. | | | |
|
|
| |
governance e responsabilità
|
|
L’intelligenza artificiale accelera l’innovazione aziendale ma espone dati, processi e infrastrutture a rischi nuovi. Il CISO deve governarne l’adozione con autorizzazioni preventive, responsabilità formali, monitoraggio sostenibile, competenze specialistiche e un framework condiviso che concili velocità del business, compliance e sicurezza | | | |
|
|
| |
Cloud, API, workload, agenti AI e identità non umane stanno cambiando il perimetro della sicurezza. L’Identity First sposta la difesa sugli accessi, sui privilegi e sul comportamento degli utenti, integrando IAM, minimo privilegio e security awareness | | | |
|
|
| |
Dal settembre 2026 i produttori dovranno segnalare in 24 ore le vulnerabilità sfruttate attivamente. Una SBOM dinamica, aggiornata lungo la pipeline e collegata ai database delle falle, consente di individuare componenti esposti, stabilire le priorità e superare i limiti di un inventario statico
| | | |
|
|
| |
sicurezza e ricerca clinica
|
|
I dati dei trial attraversano ospedali, università, CRO, sponsor e autorità regolatorie, mentre la sanità registra i costi di violazione più alti. La cybersecurity nella ricerca clinica richiede cifratura legata ai file, accessi per ruolo, tracciabilità, revoca e integrità delle versioni
| | | |
|
|
| |
Creator politici, avatar sintetici, siti pink slime e reti filorusse trasformano i social in laboratori del consenso. Alla vigilia delle midterm Usa, l’AI ha accelerato propaganda e disinformazione: sponsorizzazioni opache, deepfake e chatbot hanno spinto messaggi artefatti, accuse false, conflitti identitari e sfiducia pubblica | | | |
|
|
| |
I vector database rendono interrogabile la conoscenza usata dall’intelligenza artificiale, ma la conversione in numeri non cancella la natura personale delle informazioni. Embedding inversion, recuperi non autorizzati e catene cloud impongono di applicare GDPR e privacy by design all’intera architettura RAG | | | |
|
|
| |
Gli attacchi ToolShell hanno compromesso server SharePoint on-premise, sottraendo anche chiavi crittografiche e mantenendo l'accesso dopo le patch. Il caso mostra perché permessi e autenticazione non proteggono il contenuto dei file e rilancia la cifratura applicata direttamente ai dati aziendali
| | | |
|
|
| |
Diritto europeo, governance, finanziamenti e codice aperto sono le quattro dimensioni che definiscono una piattaforma software sovrana. La vera accelerazione, però, dipenderà dalla domanda delle grandi imprese private | | | |
|
|
| |
Il cloud sovrano si afferma come una leva strategica per le imprese che vogliono proteggere informazioni sensibili, garantire la conformità normativa e ridurre la dipendenza da infrastrutture extra UE. Una scelta che va oltre la tecnologia e riguarda anche la governance del dato, essenziale per la sicurezza e la continuità del business | | | |
|
|
| |
I trojan bancari possono leggere lo schermo, intercettare codici e automatizzare bonifici nella sessione autenticata. Per gli autori, la difesa non può fermarsi all’OTP: anche la sicurezza dell’app finanziaria concorre alla valutazione della "misura idonea" e della colpa grave | | | |
|
|
| |
La migrazione post-quantum impone ai CISO di collegare le scelte crittografiche alle decisioni di business. Proteggere i dati destinati a restare riservati per anni significa individuare le dipendenze tecnologiche, distribuire gli investimenti e coinvolgere il CdA prima che la transizione diventi un’emergenza | | | |
|
|
| |
I dati cifrati sottratti già oggi possono diventare leggibili domani grazie ai computer quantistici. Il rischio Harvest Now, Decrypt Later impone alle imprese di ripensare la gestione della riservatezza, censire le dipendenze crittografiche e pianificare una migrazione post-quantum con priorità e responsabilità ben definite | | | |
|
|
| |
La NIS2 porta il rischio cyber al tavolo del consiglio di amministrazione. Per il C-Level, alle sanzioni si sommano responsabilità personali e conseguenze reputazionali: deleghe, risorse e controlli devono lasciare prove verificabili. Un piano in cinque fasi aiuta il vertice a governare il rischio e documentare le decisioni | | | |
|
|
| |
La notifica degli incidenti secondo NIS2 si prepara prima dell’emergenza. Per rispettare la finestra delle 24 ore servono responsabilità definite, informazioni disponibili e procedure già collaudate, capaci di collegare sicurezza, vertici aziendali e fornitori critici | | | |
|
|
| |
Il collegamento sottomarino diretto fra Groenlandia e Unione europea promette nuove rotte verso Canada e Asia, ma la sovranità digitale dipenderà da governance, manutenzione, capacità di riparazione e alternative operative, oltre che dal coinvolgimento delle comunità groenlandesi e dalla sostenibilità economica dell’infrastruttura | | | |
|
|
| |
La crypto agility prepara le infrastrutture aziendali alla crittografia post-quantistica: inventario degli algoritmi, gestione centralizzata delle chiavi e architetture modulari permettono di governare la transizione agli standard NIST. Schemi ibridi e rinnovo automatico dei certificati completano il percorso di adeguamento | | | |
|
|
| |
Cybersecurity dei fornitori
|
|
Il 90% delle organizzazioni dichiara controlli sulla filiera, ma solo il 48% inserisce requisiti di cybersecurity nei contratti. NIS2, DORA e Cyber Resilience Act intervengono su livelli diversi dello stesso rischio | | | |
|
|
| |
Il Tribunale di Firenze esclude la responsabilità del DPO per le misure di sicurezza e chiarisce i confini del ruolo. L’indipendenza resta il criterio decisivo per valutare incarichi ulteriori, possibili conflitti di interessi, astensione, nomina di un vice e controlli periodici | | | |
|
|
| |
Le imprese italiane monitorano rischi e fornitori, ma puntano ancora soprattutto su scorte, alternative e piani d’emergenza. La pianificazione della supply chain diventa decisiva nell’incertezza permanente, mentre AI, competenze e interventi strutturali avanzano con lentezza, con effetti limitati sulla capacità di trasformazione delle aziende | | | |
|
|
| |
Chatbot e assistenti virtuali operano sempre più spesso in italiano, ma i sistemi di sicurezza dei modelli IA vengono progettati soprattutto in inglese. Due studi mostrano differenze tra lingue e categorie di rischio, indicando alle aziende come testare guardrail, prompt e fornitori nel contesto nazionale
| | | |
|
|
| |
Alle tre garanzie proposte da Dario Amodei per rallentare l’intelligenza artificiale si affianca il participatory design: un metodo che coinvolge gli stakeholder, allunga i tempi di sviluppo e può offrire alle aziende un incentivo economico, migliorando utilità, sostenibilità e sicurezza dei sistemi
| | | |
|
|
| |
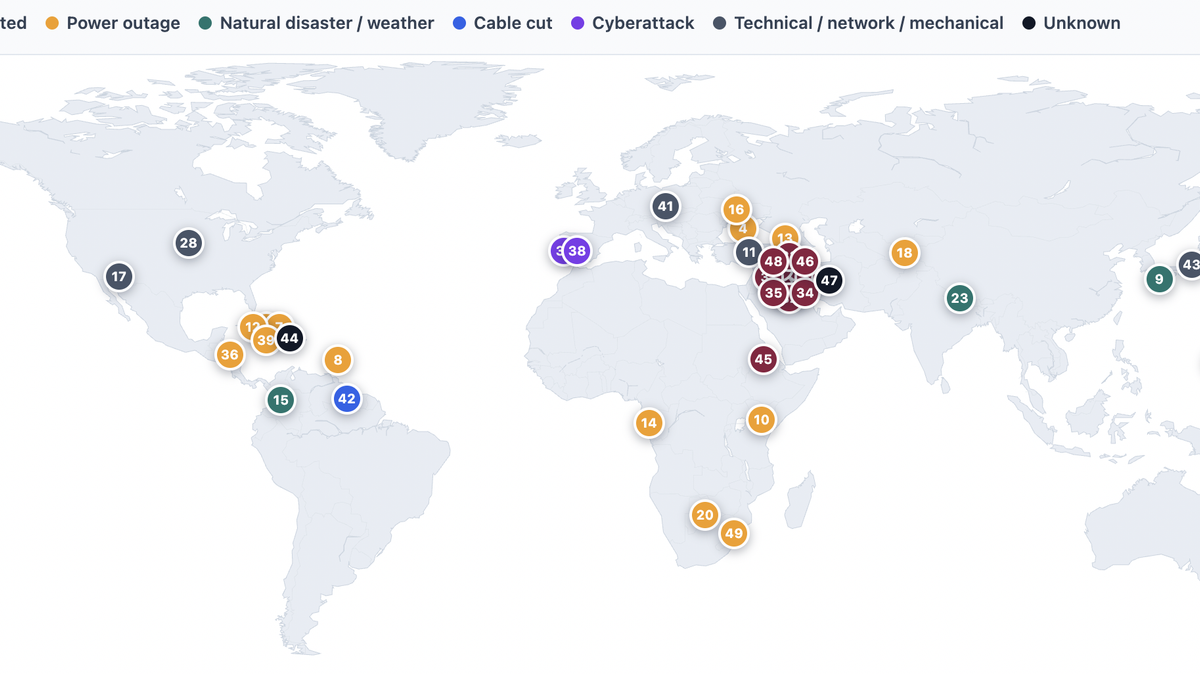
L'ultimo report di Cloudfare radar pubblicato il 27 ottobre e relativo al periodo luglio-settembre 2026 permette di mappare dove, in tutto il mondo in quel trimestre, decisioni governative, problemi infrastrutturali e disastri naturali hanno portato al blackout di internet - Mappe interattive all'interno | | | |
|
|
| | | |
|
|