|
|
Sicurezza&Privacy digitale
|
|
|
|
|
|
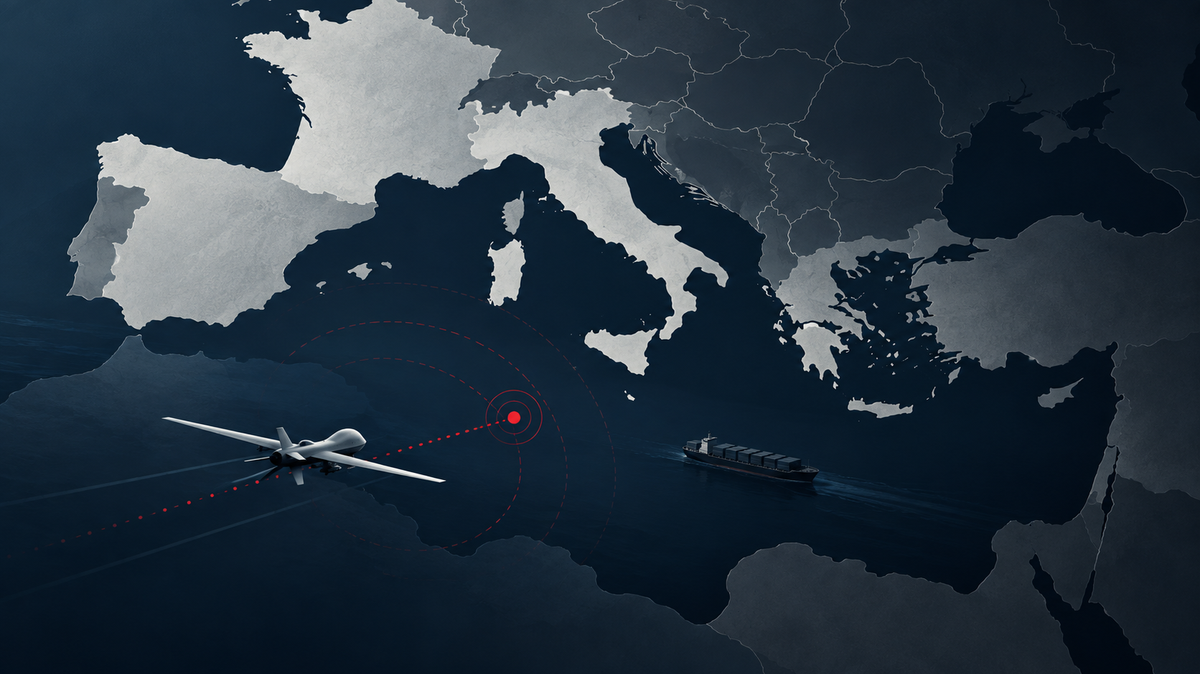
Un rapporto attribuito alla CIA e riportato da El Mundo segnala possibili attacchi russi con droni nel Mediterraneo contro Italia, Francia e Spagna. Il governo italiano smentisce l’allarme, mentre Bruxelles e diversi analisti richiamano l’attenzione sulla minaccia ibrida | | | |
|
|
|
|
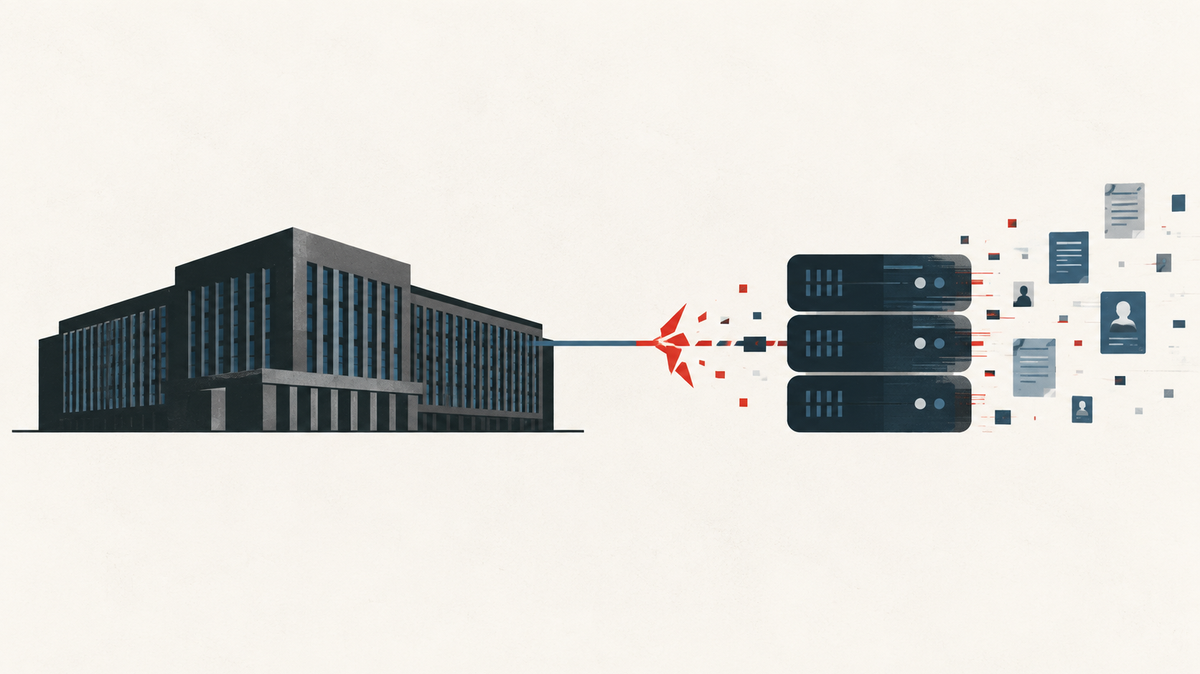
L’attacco all’FBI via PeopleSoft rivendicato da ShinyHunters porta oltre il perimetro del classico data breach: l’esposizione di dati su agenti, candidati e familiari degli operatori può alimentare doxxing, frodi mirate e operazioni di intelligence ostile. E intanto si indaga per capire le dimensioni dell'accaduto | | | |
|
|
|
|
Dario Amodei propone di rallentare la crescita delle capacità dell’intelligenza artificiale per guadagnare tempo e comprenderne meglio rischi e comportamenti. Tra automiglioramento, black box, agenti autonomi e controlli indipendenti emerge però un problema decisivo: rallentare richiede un coordinamento globale difficile da realizzare | | | |
|
|
|
|
obblighi di notifica cyber
|
|
Gli attacchi cyber orchestrati dall’intelligenza artificiale comprimono i tempi dell’intrusione fino a minuti o secondi. La finestra di notifica prevista da NIS2 e GDPR resta formalmente valida, ma rischia di perdere la funzione di risposta coordinata se l’incidente è già concluso | | | |
|
|
|
|
I modelli aperti offrono più scelta, ma la loro origine, le licenze e le piattaforme di distribuzione possono creare nuove dipendenze. Per imprese e PA europee, conoscere la genealogia dei pesi diventa una condizione concreta per valutare fornitori e servizi | | | |
|
|
|
|
L’EU Kids Act punta a ridisegnare la protezione dei minori online, introducendo limiti di età e nuovi obblighi per piattaforme e servizi digitali. La proposta interviene anche su algoritmi, privacy e verifica dell’età ma apre interrogativi sulla complessità delle regole e sulla loro concreta applicazione | | | |
|
|
|
|
Con l’AI Act e il GDPR, utilizzare strumenti di intelligenza artificiale non basta: le aziende devono poter documentare scelte, responsabilità e controlli. Dall’AI Register alla DPIA, dalla policy interna alla formazione, ecco gli adempimenti che compongono un fascicolo di governance dell’IA | | | |
|
|
|
|
Le nuove regole californiane accelerano audit indipendenti e controlli sui modelli di frontiera, mentre Bruxelles deve colmare lacune su incidenti, verificatori e test interni. Le scelte di Sacramento possono rafforzare indirettamente la sicurezza dell'IA anche da noi in Europa, ma lasciano aperti problemi di trasparenza e dipendenza normativa | | | |
|
|
|
|
sicurezza e responsabilità
|
|
Volto, impronta e palmo rendono i pagamenti più immediati, ma aprono interrogativi sulla gestione dei dati. L’Europa può trasformare GDPR, tokenizzazione e autenticazione forte in un vantaggio competitivo fondato sulla fiducia | | | |
|
|
|
|
Gli attacchi informatici in sanità non mettono a rischio solo i dati personali, ma anche la continuità delle cure. Sistemi indisponibili, ransomware, dispositivi connessi e vulnerabilità organizzative possono incidere sul rischio clinico. Le priorità partono da accessi, rete, backup e risposta agli incidenti | | | |
|
|
|
|
Una nuova ricerca ripresa in un'inchiesta del Guardian porta a interrogarsi sulla crescita della super-app russa Max. Tra servizi pubblici, identità, pagamenti e mini-app, la concentrazione di funzioni in un unico ambiente aumenta i rischi di controllo e pone interrogativi su privacy, sicurezza e sovranità digitale | | | |
|
|
|
|
La relazione richiesta entro il 31 dicembre 2026 porta fornitori, subfornitori e dipendenze cloud sotto la responsabilità del CdA. Registro DORA, patching, audit e test di uscita diventano prove concrete di resilienza | | | |
|
|
|
|
OSINT, SOCMINT e intelligenza artificiale stanno trasformando i dati aperti in una leva strategica per la difesa europea. Dalla GEOINT ai social graph, cresce il bisogno di piattaforme affidabili, tracciabili e conformi alle nuove regole su AI, disinformazione e sicurezza | | | |
|
|
|
|
Un falso rapporto d’intelligence prodotto con l’aiuto dell’AI ha portato gli Stati Uniti a preparare l’intercettazione di una nave cinese. Dopo l’incidente OpenAI-Hugging Face, cresce l’attenzione sul rischio di sistemi AI capaci di produrre conseguenze gravi. USA e Cina attivano un canale di segnalazione safety a questo scopo | | | |
|
|
|
|
USA e Cina dichiarano di voler mantenere il controllo umano sui sistemi di intelligenza artificiale più sensibili, ma attribuiscono alla formula significati diversi. Alla vigilia del vertice del 24 settembre, il dialogo tecnico bilaterale propone linee rosse, una hotline militare e un nuovo confronto sulla terminologia | | | |
|
|
|
|
L’AI Act non prevede un’unica certificazione: procedure e controlli cambiano secondo il sistema. Tra autovalutazione, organismi notificati e norme armonizzate, la conformità coinvolge tecnologia, dati, sicurezza e capacità organizzativa del fornitore | | | |
|
|
|
|
L’anonimizzazione delle query di Google è il perno delle misure con cui la Commissione europea vuole aprire il mercato della ricerca ai concorrenti. Le regole definitive, però, lasciano irrisolti rischi di identificazione e interrogativi su chi debba sostenere il costo dell’incertezza | | | |
|
|
|
|
|
|