|
|
Sicurezza&Privacy digitale
|
|
|
|
|
|
Dopo l'accesso abusivo alle caselle email di alcuni parlamentari, la Camera esclude un'emergenza, ma i tecnici lavorano all'isolamento dei sistemi e alle patch. Il caso riapre il confronto tra gestione degli incidenti, obblighi di notifica e autonomia di Montecitorio | | | |
|
|
|
|
Lo schema di decreto italiano sul Cyber Resilience Act prepara la vigilanza nazionale, mentre fabbricanti e filiera devono già organizzare versioni software, vulnerabilità, assistenza e documentazione. Scadenze differenziate, prodotti in circolazione e capacità di raggiungere i clienti rendono la conformità un problema operativo oltre che tecnico
| | | |
|
|
|
|
I tracking pixel consentono di rilevare aperture, dispositivi e dati di connessione nelle comunicazioni email. Le nuove indicazioni del Garante privacy chiariscono quando serve il consenso, quali utilizzi possono essere esenti e come rendere effettiva la revoca senza complicare il percorso degli utenti. Obbligo dal 29 ottobre | | | |
|
|
|
|
L'intelligenza artificiale rende più accessibili gli attacchi ai controllori industriali. Le allerte americane e il caso polacco mostrano che il problema non sono soltanto le vulnerabilità tecniche, ma le connessioni gestite da terzi che sfuggono ai controlli. | | | |
|
|
|
|
Le limitazioni dei giorni scorsi a Starshield in Ucraina riaprono la questione dell’autonomia spaziale anche per l'UE. Dalle connessioni satellitari alla sorveglianza, fino ai razzi necessari per raggiungere l’orbita, le alternative agli Stati Uniti devono ancora colmare divari industriali e operativi | | | |
|
|
|
|
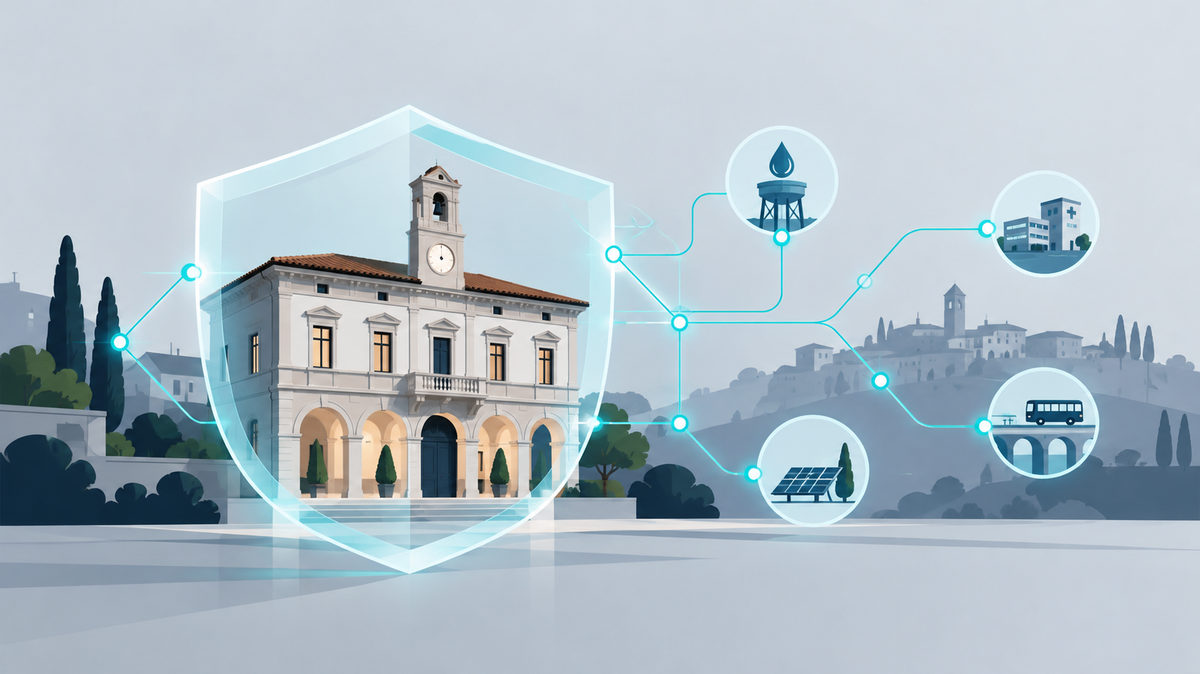
La NIS2 impone ai Comuni già coinvolti dalla legge 90 un sistema permanente di gestione del rischio, amplia i controlli sui fornitori e attribuisce responsabilità dirette a sindaco e giunta, con obblighi specifici su formazione, continuità operativa, smart city e infrastrutture critiche | | | |
|
|
|
|
Il Garante italiano considera le dichiarazioni di assenza di condanne penali dati giudiziari soggetti all’art. 10 GDPR. Una sentenza dell’Audiencia Nacional sul caso Amazon Flex apre però a una lettura diversa, fondata sulla natura favorevole dell’informazione e sui principi di necessità e proporzionalità | | | |
|
|
|
|
Phishing, credenziali rubate, insider e fornitori: nelle grandi imprese i dati escono spesso attraverso accessi legittimi. L’analisi individua sette cause ricorrenti e spiega perché la protezione deve accompagnare i file anche fuori dalla rete aziendale | | | |
|
|
|
|
nuove tutele per i minori
|
|
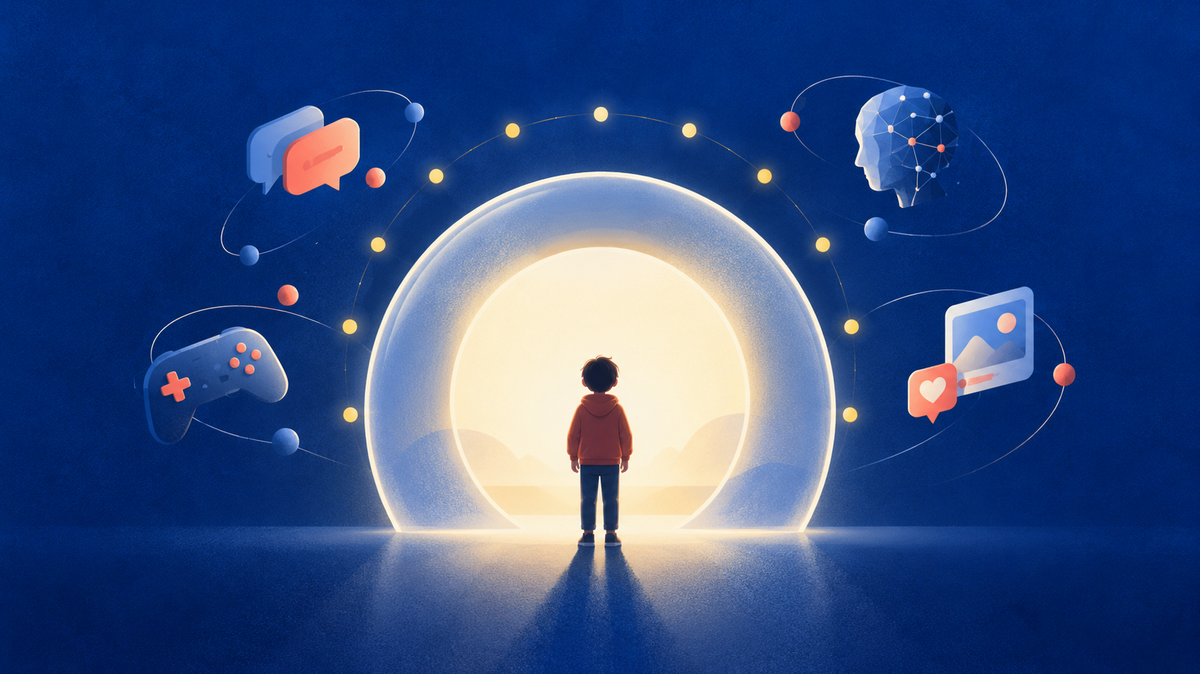
La Commissione europea propone l’EU Kids Act per rafforzare la tutela dei minori online: età minima per gli account, verifiche anagrafiche, limiti alle funzioni che creano dipendenza, obblighi per piattaforme e sistemi di IA, con sanzioni coordinate tra DSA, AI Act e GDPR
| | | |
|
|
|
|
Rallentare lo sviluppo dei modelli AI più avanzati non eliminerebbe i rischi: gli strumenti attuali resterebbero accessibili anche fuori dai circuiti dei grandi provider. La cybersecurity deve quindi guardare all’orchestrazione degli agenti, alle autorizzazioni, ai dati raggiungibili e alle competenze necessarie per ogni ruolo | | | |
|
|
|
|
Il ransomware contro IDCF Cloud ha cifrato quattro zone passando dal portale clienti alla console di gestione. Per la pubblica amministrazione italiana, ormai concentrata su pochi fornitori qualificati, il caso mostra perché copie e produzione devono dipendere da domini amministrativi separati
| | | |
|
|
|
|
responsabilità e sicurezza
|
|
Solo il 7,2% delle organizzazioni ha assegnato una responsabilità formale sul comportamento degli agenti AI, mentre l’autonomia cresce nei processi interni. Senza log continui, provenienza dei dati e ricostruzioni rapide, errori e incidenti diventano difficili da attribuire e più costosi da gestire | | | |
|
|
|
|
La ISO 9001:2026 rafforza le aspettative sulla continuità operativa e spinge le organizzazioni a misurare conoscenza critica, resilienza dei fornitori, tempi di ripristino e comunicazione ai clienti, integrando pochi indicatori concreti nel sistema di gestione per la qualità e nel riesame di direzione | | | |
|
|
|
|
Stati Uniti, Cina, Europa e Canada hanno iniziato a regolare i chatbot usati dai minori, ma misurano rischi diversi e con strumenti incompleti. Una ricerca di Toronto sposta l’attenzione dalle ore ai turni di conversazione, senza però dimostrare gli effetti a lungo termine sull’autonomia degli adolescenti | | | |
|
|
|
|
Con l’AI Act, il GDPR, la NIS2 e il DORA, l’Europa trasforma anni di disciplina normativa in un vantaggio competitivo: la sicurezza del dato diventa la base delle strategie di intelligenza artificiale, mentre cifratura, controllo degli accessi e responsabilità dei vertici ridisegnano la gestione del rischio | | | |
|
|
|
|
Broker, periti e fornitori cloud fanno circolare ogni giorno dati assicurativi fuori dalla rete aziendale. DORA chiede alle compagnie di dimostrare il controllo sulla filiera ICT; la cifratura trasparente mira a mantenere la protezione legata al file | | | |
|
|
|
|
INFRASTRUTTURE E POLITICA
|
|
Il blocco di Starlink sui droni ucraini riapre il problema dell’affidabilità delle infrastrutture private. Tra il contratto italiano sfumato, la corsa europea alle frequenze satellitari e i ritardi di IRIS², l’Europa deve decidere come ridurre una dipendenza strategica dalle scelte politiche di Elon Musk | | | |
|
|
|
|
WhatsApp è ormai parte dei processi commerciali e di assistenza di molte aziende. Una limitazione dell’account può interrompere attività quotidiane: database, consenso e continuità operativa diventano così temi di gestione aziendale | | | |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
minaccia post-quantistica | | | | | |
|
|
|
|
|
|
governance della sicurezza | | | | | |
|
|
|
|
|
|
|
|