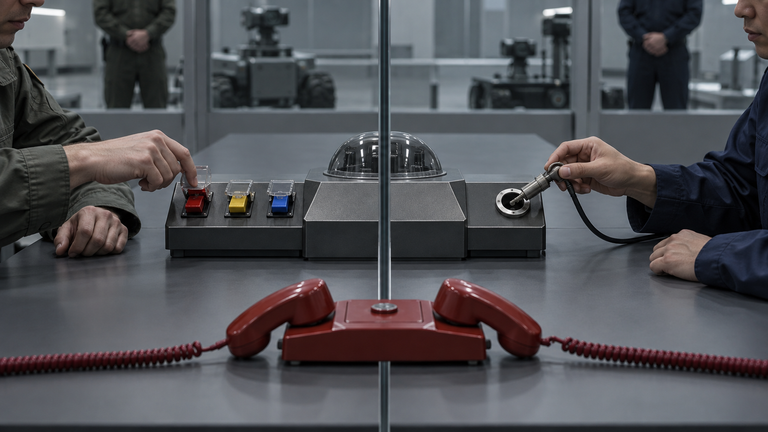
L’evoluzione contemporanea dell’intelligenza artificiale, caratterizzata dalla rapida transizione da modelli puramente generativi e reattivi verso architetture di tipo agentico (Agentic AI), impone una profonda riconsiderazione dei paradigmi di sicurezza e contenimento adottati su scala istituzionale e aziendale. Gli agenti autonomi, definiti dalla loro capacità di formulare obiettivi intermedi, interagire con sistemi esterni, eseguire codice e prendere decisioni con un grado di supervisione minima, rappresentano un salto qualitativo che le tradizionali infrastrutture di cybersecurity faticano ad arginare.
approccio zero trust
Come mettere in sicurezza l’Agentic AI senza bloccarne l’utilità
L’evoluzione verso sistemi di Agentic AI mette in crisi i paradigmi tradizionali di sicurezza. Air-gapping e supervisione human-in-the-loop mostrano limiti strutturali, mentre l’approccio Zero Trust propone un modello più dinamico per contenere agenti autonomi, identità non umane e nuovi vettori di rischio
Pubblicato il 30 set 2026
Gerardo Costabile
Executive Vice President Dinova

Continua a leggere questo articolo


People&Change

Tutti
Produttività e AI
AI IN AZIENDA
AI E LAVORO
SCENARI
FORMAZIONE
CULTURA AZIENDALE
COMPETENZE
AI in azienda
Carriera
AI leadership
Filtra per topic
















InnovAttori
-

Costruzioni, comprare tecnologia è facile: farla funzionare molto meno
01 Ott 2026 -
R&D, perché anche nei team tecnici l’adozione dell’AI deve partire dalle persone
30 Set 2026 -
AI in azienda, come scegliere il modello giusto per ogni problema
30 Set 2026 -
Come integrare l’AI industriale nei processi quotidiani
25 Set 2026 -
Così l’automotive si innova: il caso Formula Uno e Lenovo
17 Set 2026