



La progressiva adozione di architetture multicloud e ibride, insieme alla rapida integrazione di servizi di intelligenza artificiale e di modelli di elaborazione a consumo, ha modificato profondamente i modelli operativi delle organizzazioni complesse.
Nel governo del patrimonio applicativo moderno, la Cloud Application Governance non può essere ricondotta a un mero esercizio di conformità o di controllo della spesa: deve diventare il punto di integrazione tra sostenibilità economica, sicurezza, resilienza e responsabilità organizzativa.
Indice degli argomenti
Cloud governance: conciliare efficienza e sicurezza
Storicamente, FinOps e SecOps hanno spesso operato secondo logiche e incentivi differenti. Il governo finanziario del cloud mira a rendere trasparente e sostenibile il consumo delle risorse, eliminando sprechi, dimensionamenti eccessivi e capacità inutilizzata. I team di sicurezza, invece, devono garantire adeguati livelli di logging, monitoraggio, protezione delle reti, gestione delle vulnerabilità, rilevazione degli incidenti e continuità operativa.
Queste esigenze non sono necessariamente incompatibili. Al contrario, una parte significativa della spesa può essere ottimizzata proprio attraverso una migliore architettura di sicurezza. La riduzione delle risorse inutilizzate, la razionalizzazione dei flussi di dati, l’eliminazione degli asset obsoleti e l’applicazione sistematica di policy preventive possono produrre contemporaneamente benefici economici e una riduzione della superficie di attacco.
Il problema nasce quando FinOps e SecOps vengono gestiti come funzioni separate. Un intervento di riduzione dei costi effettuato senza una valutazione del rischio può compromettere logging, backup, monitoraggio o resilienza. Analogamente, l’introduzione indiscriminata di strumenti di sicurezza, senza valutarne efficacia, copertura e costo totale di esercizio, può generare duplicazioni e inefficienze.
A questa complessità si aggiunge il quadro regolatorio europeo. La direttiva NIS 2, per i soggetti rientranti nel relativo perimetro, rafforza gli obblighi di gestione del rischio e di sicurezza della catena di approvvigionamento. Il regolamento DORA, applicabile ai soggetti finanziari interessati, introduce specifici requisiti in materia di resilienza operativa digitale e gestione del rischio ICT, compreso il rapporto con i fornitori terzi.
La Cloud Application Governance deve quindi superare la logica dei compartimenti stagni e adottare un modello integrato nel quale il controllo dei costi non rappresenti un obiettivo autonomo, ma una componente della qualità architetturale e della resilienza complessiva.
Quando il controllo dei costi rafforza la sicurezza cloud
L’intersezione tra FinOps e SecOps diventa particolarmente evidente nella gestione del ciclo di vita degli asset cloud.
Una risorsa non censita, inutilizzata o sovradimensionata rappresenta contemporaneamente un potenziale spreco economico e, in determinate condizioni, un elemento di rischio. Volumi di storage non più utilizzati, snapshot privi di proprietario, indirizzi IP pubblici non necessari, bilanciatori senza backend, account tecnici non più impiegati e servizi esposti costituiscono esempi di risorse che dovrebbero essere governate attraverso un processo unitario di inventory, classificazione, ownership e dismissione.
Asset orfani e ciclo di vita delle risorse
Nei contesti caratterizzati da sviluppo continuo e infrastruttura-as-code, il numero di risorse create e successivamente modificate o dismesse può crescere rapidamente. Se il processo di deprovisioning non è adeguatamente integrato nel ciclo di vita applicativo, possono accumularsi risorse che continuano a generare costi senza produrre valore.
Dal punto di vista della sicurezza, la criticità non deriva semplicemente dal fatto che una risorsa sia inutilizzata, ma dalla possibilità che essa rimanga configurata, esposta o non adeguatamente governata.
Il principio operativo dovrebbe quindi essere semplice:
nessuna risorsa cloud dovrebbe esistere senza un proprietario, una finalità, una classificazione, una scadenza o una regola di gestione.
Questo principio consente di collegare direttamente il controllo economico alla sicurezza.
Dangling DNS e subdomain takeover
Un caso emblematico è rappresentato dai record DNS che continuano a puntare verso servizi cloud dismessi. La presenza di un record CNAME o di un’altra delega DNS verso una risorsa non più controllata dall’organizzazione può, in determinate configurazioni e presso determinati provider, creare le condizioni per un subdomain takeover.
La dismissione di un servizio deve pertanto comprendere anche la revisione delle dipendenze esterne: record DNS, certificati, endpoint, credenziali, integrazioni applicative e configurazioni di rete.
L’obiettivo non è semplicemente eliminare una voce di costo, ma chiudere in modo coordinato l’intero ciclo di vita dell’asset.
Denial-of-Wallet e anomalie di consumo
L’economia a consumo del cloud introduce una particolare categoria di rischio nella quale un comportamento anomalo può produrre contemporaneamente conseguenze operative e finanziarie.
Il fenomeno comunemente indicato come Denial-of-Wallet (DoW) descrive scenari nei quali un attaccante sfrutta la capacità elastica o i modelli tariffari dei servizi cloud per provocare consumi anomali e quindi un incremento significativo dei costi.
Il rischio può riguardare infrastrutture di calcolo, storage, API, servizi serverless e, in modo particolarmente evidente, applicazioni basate su modelli generativi.
Nel caso dei servizi AI, per esempio, un abuso delle API può determinare un aumento del numero di richieste e dei token elaborati. In assenza di limiti di consumo, autenticazione robusta, rate limiting e monitoraggio, l’anomalia può tradursi in un incremento rapido della spesa.
Il monitoraggio finanziario può quindi diventare un ulteriore segnale di sicurezza.
Un improvviso incremento del consumo non dovrebbe essere analizzato esclusivamente dal controllo di gestione: può rappresentare anche un indicatore di compromissione di credenziali, cryptomining, abuso di API o comportamento applicativo anomalo.
La correlazione tra dati FinOps, log applicativi, telemetria di sicurezza e informazioni provenienti dal SIEM consente di trasformare un’anomalia economica in un possibile segnale di sicurezza.
Gli strumenti per integrare FinOps e SecOps
L’integrazione FinOps/SecOps richiede un insieme coordinato di strumenti. Nessuna singola piattaforma è sufficiente: il valore deriva dalla correlazione dei dati e dall’applicazione di policy comuni.
La tabella seguente illustra le principali categorie di strumenti tecnologici utili per realizzare una governance integrata FinSecOps:
| Tipologia | Esempi | FinOps | SecOps | Governance integrata |
| CSPM/CNAPP | Microsoft Defender for Cloud, AWS Security Hub, Wiz, Prisma Cloud | Individuazione di risorse e configurazioni potenzialmente inefficienti | Individuazione di misconfiguration e violazioni di policy | Vista integrata di asset, configurazione e rischio |
| Policy as Code | OPA, Cloud Custodian, HashiCorp Sentinel | Controllo di configurazioni e condizioni di utilizzo | Applicazione preventiva di requisiti di sicurezza | Guardrail automatizzati |
| IaC e shift-left | Terraform, Bicep, Checkov, Trivy, Infracost | Stima del costo prima del provisioning | Analisi preventiva delle configurazioni | Controllo congiunto nelle pipeline CI/CD |
| Cloud Financial Management | Cloudability, CloudZero, Vantage, Kubecost | Allocazione, forecasting, anomaly detection | Individuazione di consumi anomali | Correlazione tra spesa, asset e rischio |
| SIEM/SOAR | Piattaforme SIEM/SOAR aziendali | Utilizzo dei dati economici come segnali di anomalia | Correlazione e risposta agli incidenti | FinSecOps operativo |
La scelta dello strumento deve comunque essere preceduta da una valutazione delle capacità effettivamente necessarie. Non tutte le funzionalità indicate sono disponibili in modo nativo in ogni piattaforma e molte richiedono integrazioni tra servizi.
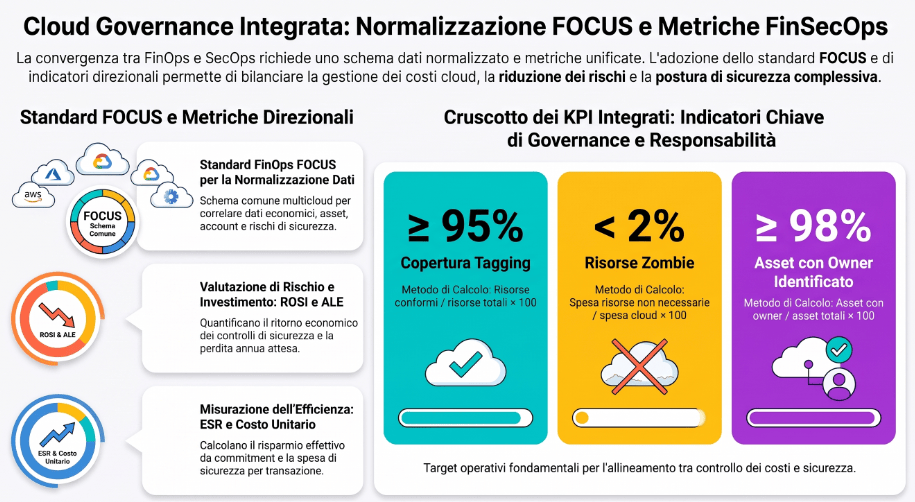
FOCUS: dati di costo comuni per la governance multicloud
Uno dei principali ostacoli alla governance multicloud è la differenza con cui i diversi provider rappresentano consumi, prezzi, sconti, crediti e attribuzione delle risorse.
La FinOps Open Cost and Usage Specification (FOCUS) nasce con l’obiettivo di fornire uno schema comune per la rappresentazione dei dati relativi a costi e utilizzo del cloud.
L’adozione di uno schema normalizzato consente di ridurre il lavoro necessario per correlare informazioni provenienti da ambienti diversi e facilita la costruzione di sistemi di reporting comuni.
Per la governance integrata, il valore di FOCUS non consiste soltanto nella normalizzazione contabile. La disponibilità di dati strutturati consente infatti di correlare costi, account, sottoscrizioni, servizi, applicazioni e responsabili con ulteriori fonti informative, come inventari degli asset, CMDB, sistemi IAM e piattaforme di sicurezza.
In questo modo il dato economico può diventare una dimensione aggiuntiva della gestione del rischio.
Misurare costi e rischio: i KPI della governance cloud
La governance integrata richiede indicatori in grado di collegare costi, rischio e performance.
ROSI – Return on Security Investment
Il ROSI può essere utilizzato come indicatore gestionale per confrontare il beneficio economico atteso di un controllo di sicurezza con il relativo costo.
Una formulazione semplificata è:
ROSI = (Perdita attesa evitata − Costo del controllo) / Costo del controllo × 100
La perdita attesa evitata dovrebbe essere stimata sulla base di scenari di rischio definiti dall’organizzazione. L’indicatore non deve essere interpretato come misura assoluta dell’efficacia di una misura di sicurezza, ma come supporto alle decisioni di investimento.
Annualized Loss Expectancy
L’Annualized Loss Expectancy (ALE) può essere utilizzata per stimare la perdita annua attesa associata a uno specifico scenario:
ALE = Single Loss Expectancy (SLE) × Annual Rate of Occurrence (ARO)
La stima può comprendere, secondo il modello adottato, costi di indisponibilità, remediation, perdita di ricavi, attività di risposta e ulteriori conseguenze economiche pertinenti.
Le eventuali sanzioni regolatorie devono essere trattate con particolare cautela e secondo metodologie coerenti con il quadro normativo applicabile, evitando di considerarle automaticamente equivalenti a una perdita tecnica.
Effective Savings Rate
L’Effective Savings Rate (ESR) è un indicatore utilizzabile per misurare il beneficio ottenuto da strumenti di commitment e ottimizzazione rispetto a un riferimento di costo definito.
In termini gestionali:
ESR = Risparmio effettivo / Costo di riferimento × 100
La metodologia concreta deve essere definita coerentemente con il modello di pricing, gli sconti, i commitment e le condizioni applicate dal provider.
Unit Cost of Security
Il Costo Unitario di Sicurezza consente invece di rapportare la spesa associata ai controlli di sicurezza a una specifica unità di business.
Una formulazione possibile è:
Costo Unitario di Sicurezza = Spesa di sicurezza attribuibile / Numero di transazioni o unità di servizio
L’indicatore deve essere costruito in funzione della natura dell’applicazione: transazioni, utenti, documenti elaborati, API call o altra unità significativa.
KPI integrati
Di seguito vengono riportati i principali indicatori chiave di prestazione (KPI) integrati per il monitoraggio dell’efficacia della governance:
| Indicatore | Metodo | Responsabilità | Target esemplificativo |
| Copertura tagging | Risorse conformi / risorse totali × 100 | Cloud Operations / DevOps | ≥ 95% |
| Risorse zombie | Spesa per risorse non necessarie / spesa cloud × 100 | FinOps / Cloud Platform | < 2% |
| Spesa sicurezza / spesa cloud | Costi dei controlli di sicurezza / spesa cloud × 100 | CISO / IT Controller | Monitoraggio del trend |
| MTTR delle non conformità | Tempo medio di remediation | SOC / Platform Engineering | Definito per classe di rischio |
| Anomalie finanziarie confermate | Alert confermati / alert totali × 100 | FinOps / SOC | Crescente qualità del rilevamento |
| Asset con owner identificato | Asset con owner / asset totali × 100 | CCoE / Cloud Operations | ≥ 98% |
I valori indicati devono essere considerati target esemplificativi e adattati al livello di maturità, alla criticità delle applicazioni e al modello organizzativo.
Il governo del cloud come creazione di valore resiliente
La Cloud Application Governance non dovrebbe essere interpretata come una contrapposizione tra controllo del bilancio e sicurezza.
L’obiettivo è costruire un modello nel quale le due dimensioni si rafforzino reciprocamente.
Una risorsa inutilizzata rappresenta uno spreco, ma può anche essere il sintomo di un processo di gestione del ciclo di vita inefficiente. Un incremento anomalo della spesa può essere una semplice conseguenza della crescita del business, ma può anche indicare una compromissione. Un controllo di sicurezza può generare un costo aggiuntivo, ma può contemporaneamente ridurre la probabilità o l’impatto di un incidente.
Il valore della governance consiste quindi nella capacità di correlare questi segnali, anziché analizzarli separatamente.

La convergenza tra FinOps e SecOps non significa trasformare il controllo dei costi in uno strumento di sicurezza né subordinare la sicurezza alle esigenze di bilancio. Significa introdurre un modello decisionale comune nel quale costo, rischio, performance e resilienza siano valutati sullo stesso perimetro applicativo.
Per CIO, CISO e Cloud Center of Excellence la conseguenza è rilevante: il cloud non deve essere governato soltanto sulla base di quanto costa o di quanto è sicuro, ma sulla base del valore sostenibile e resiliente prodotto dall’insieme delle risorse tecnologiche.
In questa prospettiva, la Cloud Application Governance diventa una disciplina di governo del ciclo di vita digitale: dalla progettazione al provisioning, dall’esercizio alla sicurezza, fino alla dismissione.
È proprio nell’integrazione di questi momenti che FinOps e SecOps possono superare la tradizionale separazione organizzativa e contribuire, insieme, alla costruzione di un ambiente cloud più efficiente, misurabile e resiliente.





























Partecipa alla community