


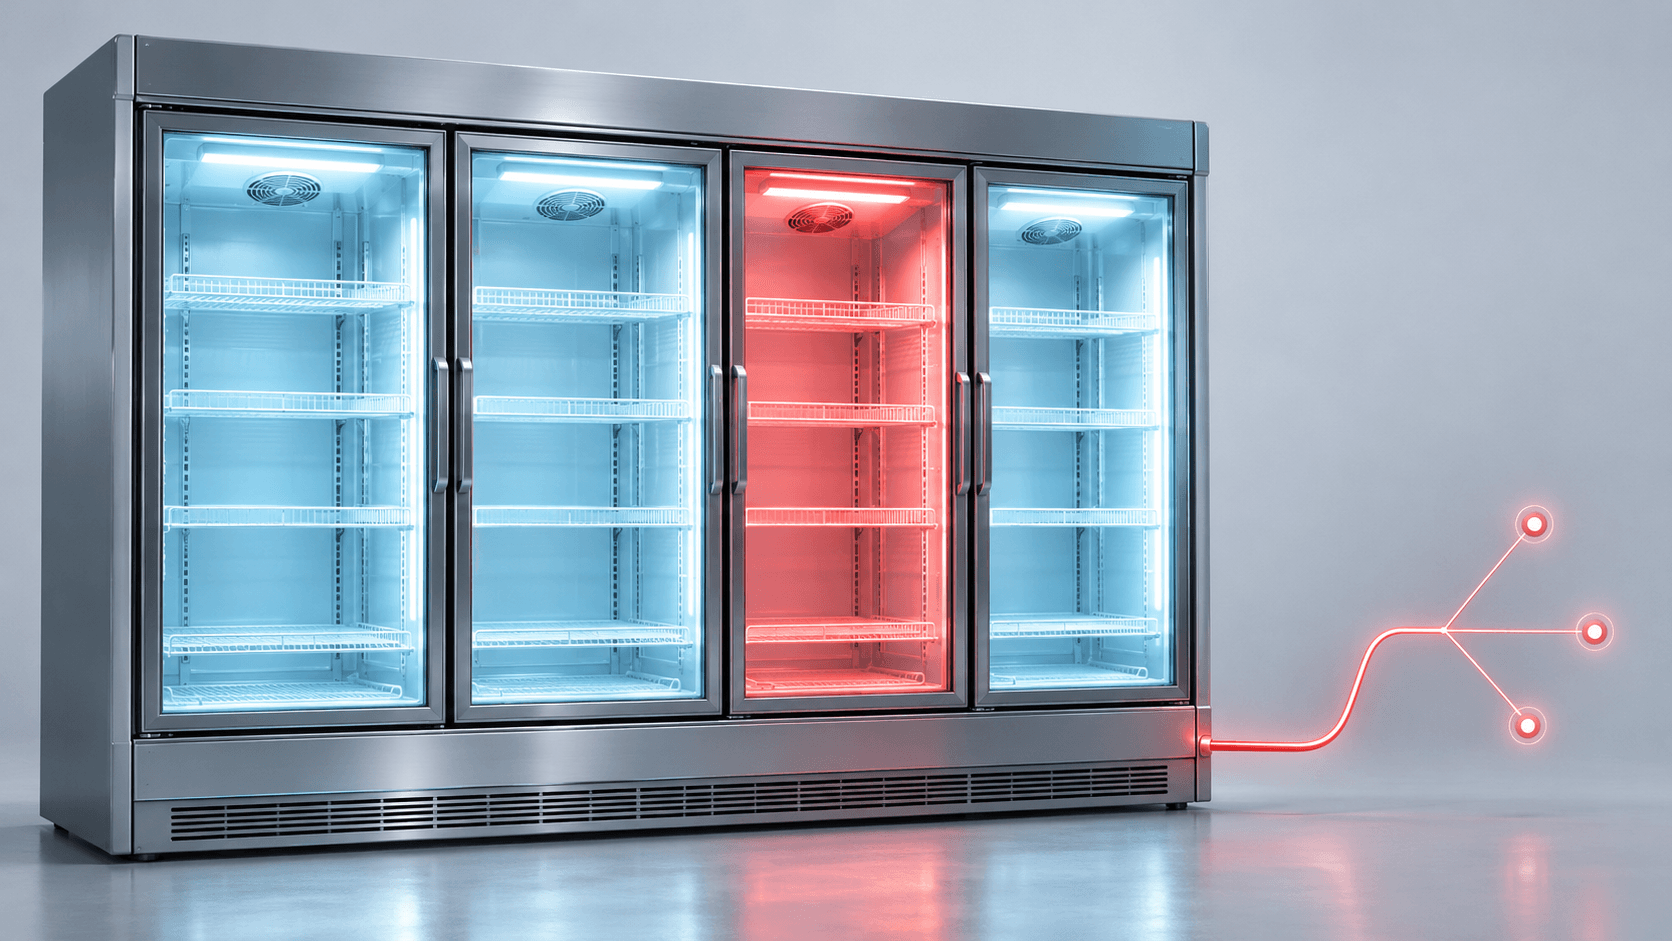
Per decenni ai frigoriferi dei supermercati abbiamo chiesto una cosa semplice: tenere al fresco gli alimenti. Oggi possiamo controllarli a distanza, ottimizzarne i consumi e modificarne i parametri senza mettere piede nel negozio. Un progresso notevole, almeno fino al momento in cui qualcuno scopre di poter impartire gli stessi ordini senza averne il diritto. A quel punto, una macchina nata per conservare il cibo può diventare un eccellente sistema per mandarlo al macero.
È lo scenario emerso dagli attacchi segnalati in Francia a ottobre e poi in altri Paesi europei, Italia compresa. La manipolazione remota degli impianti avrebbe provocato l’aumento delle temperature e il deterioramento delle merci. In Sicilia sono stati coinvolti diversi supermercati; altri episodi sono stati riferiti nella filiera alimentare.
Il Pentagono ha avviato verifiche su malfunzionamenti analoghi, osservati già ad agosto in alcune basi militari americane. Non è dimostrato che i casi siano collegati o riconducibili agli stessi responsabili e personalmente eviterei di costruirci una storia di guerra informatica: i fatti sono già abbastanza seri.
Indice degli argomenti
Cybersecurity industriale: il rischio entra nelle macchine connesse
Molti sistemi di controllo industriale sono nati per lavorare in ambienti isolati o reti dedicate. L’idea che uno sconosciuto potesse raggiungerli attraverso Internet non era necessariamente prevista dai progettisti. Poi sono arrivate la manutenzione remota, il monitoraggio continuo, il risparmio energetico, la gestione centralizzata. Tutti vantaggi sui quali sarebbe sciocco fare del luddismo, ma la connessione ha cambiato un dettaglio essenziale: la distanza non impedisce più di intervenire sulla macchina.
Abbiamo montato una porta su una parete che fino a ieri non ne aveva bisogno e ci siamo occupati molto di come aprirla, meno di chi potesse entrare e questo vale per frigoriferi, caldaie e impianti industriali. Un conto è perdere informazioni, un altro modificare temperature o pressioni. Nel secondo caso il danno può uscire dallo schermo prima che qualcuno si accorga dell’intrusione.
Security by design e regole per i sistemi industriali
Da almeno vent’anni ripetiamo security by design: la protezione va pensata insieme alla macchina, non acquistata come accessorio dopo il primo incidente. Tuttavia, si manifesta un paradosso: un sistema può eseguire perfettamente gli ordini ricevuti e produrre comunque un disastro.
La sicurezza funzionale cerca di evitare le conseguenze dei guasti; la cybersecurity deve considerare anche chi prova deliberatamente a provocarli. Per questo una password, per quanto complicata, non può essere l’ultima barriera fra un comando remoto e tonnellate di alimenti perduti. Servono accessi protetti, limiti alle modifiche dei parametri critici, separazione delle funzioni e registrazione delle operazioni. Soprattutto, serve qualche attrito utile: certi ordini una macchina non dovrebbe eseguirli automaticamente, neppure se arrivano da un utente apparentemente autorizzato. La velocità è una virtù finché non diventa la rapidità con cui si fa danno.
L’Europa si è già mossa. Il Cyber Resilience Act introduce requisiti di sicurezza per i prodotti con elementi digitali; il nuovo Regolamento Macchine considera, nel proprio ambito, le interferenze informatiche che possono compromettere la sicurezza. Le disposizioni principali si applicheranno rispettivamente dal dicembre 2027 e dal gennaio 2027. Gli obblighi non coincidono, ma il messaggio è chiaro: la cybersecurity deve entrare nella progettazione industriale. A mio avviso non serve un’altra norma ogni volta che scopriamo una vulnerabilità sarebbe invece utile prendere sul serio quelle che abbiamo.
Dispositivi IoT e impianti obsoleti nella sicurezza industriale
Le regole per i prodotti nuovi non fanno sparire quelli vecchi. Secondo IoT Analytics, alla fine del 2025 nel mondo erano connessi circa 21,1 miliardi di dispositivi IoT, destinati nelle stime a diventare 39 miliardi entro il 2030. In Italia l’Osservatorio Internet of Things del Politecnico di Milano ne ha censiti 175 milioni, quasi tre per abitante. Non significa che tutti siano vulnerabili o raggiungibili da Internet, ottimo modo di fare allarmismo, non informazione. Questa situazione ci dice che dipendiamo da una rete immensa di apparecchi e servizi che spesso non vediamo.
L’invisibilità complica le cose. Un frigorifero che perde gas o smette di raffreddare richiama l’attenzione; uno che funziona con un software non aggiornato non dà segnali. Il rischio digitale non ha odore di bruciato e non lascia acqua sul pavimento e finché la macchina fa il suo mestiere, tendiamo a considerarla sicura. Tuttavia, funzionare ed essere sicura non sono la stessa cosa e possiamo scoprirlo molti anni dopo.
Il divario tra ciclo di vita delle macchine e supporto software
Un impianto industriale può restare in servizio per decenni, mentre il software che lo governa smette di essere supportato molto prima. Alcune macchine si aggiornano, altre richiedono interventi costosi, altre ancora non possono essere fermate senza bloccare la produzione. Sostituire tutto sarebbe assurdo, ma presumere che tutto possa continuare come prima lo è altrettanto. La security by design può impedire di ripetere gli errori di ieri, ma non cancella quelli già commessi.
L’interdipendenza aggiunge una difficoltà perché aziende diverse possono utilizzare lo stesso dispositivo, manutentore o servizio di gestione remota. Così una debolezza si ripresenta in molti luoghi. La soluzione non è staccare tutte le spine, ma sapere quali collegamenti sono indispensabili, quali isolabili e quali richiedono un’alternativa.
Cybersecurity industriale e responsabilità lungo la filiera
Prendiamo un impianto di refrigerazione. Lo progetta un produttore, lo installa un’impresa, lo configura un tecnico, lo mantiene un altro soggetto e lo utilizza il supermercato. Se non raffredda, di solito sappiamo chi chiamare, invece se il software non viene aggiornato o l’accesso remoto resta aperto, la faccenda diventa nebulosa.
Il produttore può aver concluso il supporto, il manutentore può sostenere che la cybersecurity non sia nel contratto, il gestore può non avere le competenze per contestare l’uno o l’altro. Per alcuni è il vantaggio di dividere un problema in tante parti: ognuno ne possiede una, nessuno sembra possedere il problema.
Intanto il frigorifero continua a raffreddare e proprio questa è la cattiva notizia: niente obbliga qualcuno a preoccuparsene oggi. Diffidiamo di un motore che fuma, molto meno di una macchina che risponde tranquillamente ai comandi, anche se non sappiamo più chi sia autorizzato a impartirli. Da tempo sostengo che i pericoli digitali sono poco compatibili con i nostri istinti e al momento trovo solo conferme.
Supporto, manutenzione e governo del rischio
La sicurezza, però, non termina con la consegna. Una macchina dovrebbe essere acquistata valutando prezzo, consumi e prestazioni, ma anche durata del supporto, aggiornamenti possibili e gestione degli accessi. Il costo comprende la sua vita operativa, non soltanto il giorno in cui arriva il camion. Quello che risparmiamo oggi sulla manutenzione potrebbe presentarsi domani sotto forma di merci perdute e attività interrotte. Di solito con interessi poco gradevoli.
In molte imprese chi governa l’informatica non gestisce gli impianti e chi gestisce gli impianti considera l’informatica una questione altrui. Budget separati, fornitori diversi, priorità che raramente coincidono, senza considerare che una vulnerabilità non si preoccupa degli organigrammi. Non basta scrivere il nome di un responsabile in una procedura: quella persona deve conoscere gli impianti, poter decidere gli interventi e avere le risorse per attuarli. Le attività si possono affidare all’esterno; la responsabilità di governare il rischio no.
Resilienza degli impianti quando la rete non deve decidere tutto
Potremmo compilare l’ennesimo decalogo della cybersecurity industriale: inventario degli apparati, chiusura degli accessi inutili, reti separate, controllo delle credenziali, aggiornamenti. Misure necessarie, spesso già note. Si tratta di una lista esibita durante una verifica che però non impedisce a nessuno di fare danni. Bisogna stabilire quali sistemi proteggere per primi, chi paga e quando intervenire, perché la sicurezza non vive di buone intenzioni e tantomeno di documenti.
Dalla protezione alla modalità locale sicura
Aggiungerei una domanda che poniamo troppo raramente: che cosa succede quando la protezione fallisce? Per conservare il cibo un frigorifero non può dipendere dalla salute di una connessione remota: deve poter respingere comandi anomali, mantenere i limiti fisici e, se necessario, proseguire in modalità locale sicura. Con opportuni adattamenti questo vale per molti impianti. La resilienza non consiste nel promettere che nulla andrà storto, ma nel decidere prima come funzionare quando qualcosa andrà storto davvero.
Risorse e verifiche per dimostrare la protezione
Per le imprese più piccole le risorse sono un problema. Un supermercato indipendente non può mantenere un gruppo di specialisti della sicurezza industriale. Fornitori, associazioni e istituzioni possono favorire servizi condivisi, contratti chiari e supporto accessibile e non per distribuire certificati rassicuranti, ma per aiutare anche chi ha un budget ridotto a capire quali apparati possiede, come proteggerli e quando sostituire quelli che non possono più essere messi in sicurezza.
Infine, bisogna verificare alcune cose che non sono dettagli: non quante procedure abbiamo approvato, ma quanti accessi inutili abbiamo chiuso; non quante riunioni abbiamo fatto, ma quanti dispositivi critici restano senza supporto; non solo se gli impianti funzionano, ma se resterebbero sicuri durante una compromissione. La conformità si può documentare, la protezione bisogna dimostrarla. Abbiamo connesso gli oggetti per diventare più efficienti, e avevamo buone ragioni. Ora dobbiamo accettare che il conto non si chiuda con l’acquisto della macchina.
I frigoriferi dei supermercati sono soltanto la punta dell’iceberg. Il problema non è ciò che abbiamo collegato a Internet, ma ciò che abbiamo dimenticato di fare prima e dopo averlo collegato.




























Partecipa alla community