


Il MES (Manufacturing Execution System) orchestra ordini di lavoro, tracciabilità, qualità e dati di esecuzione, comunicando sia con l’ERP (componente IT) sia con PLC/SCADA (componente OT), rendendolo un nodo privilegiato per movimenti laterali e catene di attacco IT/OT.
Indice degli argomenti
Sicurezza MES: perché la NIS2 coinvolge la produzione
Due fattori normativi rendono la protezione del MES non opzionale e, precisamente:
- Ambito di applicazione – Il manufacturing è espressamente incluso nell’Allegato II della Direttiva NIS2, che impone misure di gestione del rischio informatico anche agli ambienti OT/ICS.
- Responsabilità diretta degli organi direttivi – L’art. 20 NIS2 introduce la responsabilità diretta per gli organi direttivi, mentre l’art. 21 richiede “misure adeguate e proporzionate”, con obblighi di notifica incidenti (24h early warning, 72h notifica) da testare anche per scenari OT.
Inoltre, valutare l’adeguatezza delle misure di sicurezza in ambito OT significa per gli auditor, innanzitutto, garantire sicurezza e disponibilità degli impianti, che in questo contesto possono avere priorità rispetto alla riservatezza dei dati. Il principio di proporzionalità, invece, richiede di rapportare investimenti, costi e possibili disservizi al profilo di rischio specifico dell’impianto, considerando anche le conseguenze operative e l’impatto socio-economico di un eventuale incidente.
Le vulnerabilità che espongono il MES agli attacchi
Di seguito le vulnerabilità più frequenti (e sfruttabili) dei MES in ambienti OT nei contesti di Industry 4.0, e precisamente:
- Sistemi operativi e stack software obsoleti – Molte piattaforme MES operano su Windows/Linux non patchati per non compromettere la continuità, creando superfici di attacco note e sfruttabili.
- Protocolli industriali non sicuri – Scambi flussi MES-PLC spesso usano protocolli legacy in chiaro (es. Modbus, OPC classico) senza autenticazione/crittografia, facilitando spoofing e manipolazione.
- Accesso remoto non monitorato di terzi – Integratori/OEM mantengono VPN permanenti o usano tool di remote support (es. TeamViewer) verso il MES/OT, ampliando il rischio supply chain.
- Controlli di accesso deboli in fabbrica – Account condivisi, assenza di MFA ai terminali HMI/engineering e gestione statica delle identità aumentano il rischio di compromissione interna/esterna.
- Segmentazione di rete inadeguata – Reti “piatte” o DMZ assenti tra IT e MES producono percorsi di lateral movement diretti verso PLC/SCADA.
È doveroso evidenziare che, attacchi recenti a infrastrutture logistiche e manifatturiere — tra cui il caso CEVA Logistics — hanno dimostrato ulteriormente come l’integrazione MES-ERP, se non protetta, diventi il “corridoio” preferito per colpire la produzione.
Dai requisiti NIS2 ai controlli per i sistemi MES
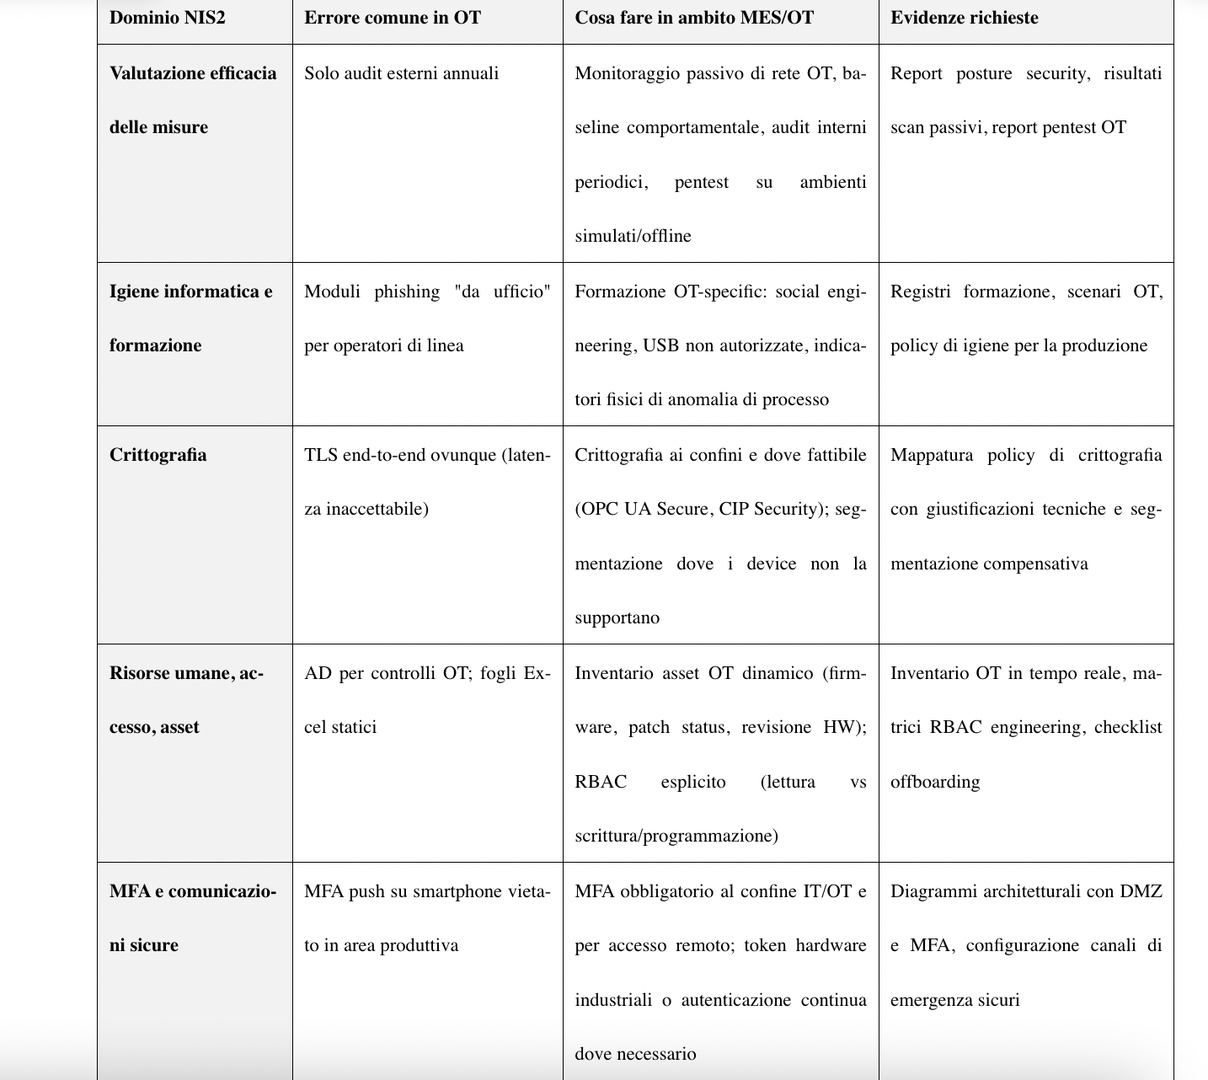
La tabella seguente traduce i 10 domini richiesti dall’art. 21 NIS2 in pratiche OT/MES concrete, con le evidenze che un auditor si aspetta di trovare.
Governance, rischio e continuità operativa

Fornitori e gestione del ciclo di vita

Monitoraggio, formazione e controllo degli accessi
IEC 62443: tradurre la sicurezza OT in misure verificabili
È doveroso evidenziare che, se da un lato la NIS2 stabilisce “cosa” raggiungere, dall’altro lato, la IEC 62443 indica “come” farlo in ambienti OT, fornendo prove verificabili per audit e in termini di responsabilità degli organi direttivi. Ovvero, la IEC 62443 si rivela essere il framework ottimale di supporto alla NIS2 in ambienti OT/MES in quanto in grado di garantire:
Allineamento riconosciuto – ENISA e diverse autorità nazionali indicano IEC 62443 come meccanismo appropriato per dimostrare conformità all’art. 21 NIS2 in ambienti OT.
Modello adatto all’industria – Security Level (SL1-SL4), Zone & Conduits e requisiti tecnici (62443-3-3) tengono conto di disponibilità, legacy e vincoli di processo, a differenza di framework IT-centrici.
Supply chain strutturata – Le sezioni 62443-2-4 (i.e. fornitori/integratori) e 4-1/4-2 (i.e. sviluppo sicuro e componenti) trasformano la sicurezza della catena di fornitura da checklist a programma contrattuale verificabile.
Una roadmap per proteggere il MES nella fabbrica connessa
Di seguito una roadmap per l’Industry 4.0 ai fini della compliance alla NIS2, con focus MES/OT:
| Fase | Attività chiave | Output |
| Governance & Scope | Definire il System under Consideration (MES, gateway remoti, IIoT); istituire un CSMS per l’OT (62443-2-1) | Charter di governance, perimetro NIS2, ruoli e responsabilità |
| Inventario & Risk Assessment | Inventario asset OT (firmware, OS, patch status); risk assessment 62443-3-2; Zone & Conduits e SL target | Registro asset dinamico, mappa zone/conduits, gap analysis SL-A vs SL-T |
| Quick win | MFA al confine IT/OT e per accesso remoto; hardening MES/DMZ; application whitelisting; audit trail centralizzato | DMZ operativa, policy MFA, baseline log/audit |
| Controlli strutturati | Segmentazione rete OT/IT; monitoraggio OT (IDS/IPS industriali); vulnerability management con controlli compensativi | Architettura segmentata, SOC/monitoring OT, processo VM documentato |
| Supply chain & contratti | Allineare i fornitori a 62443-2-4; clausole 4-1/4-2 per nuovi acquisti; SLA per accesso remoto sicuro | Addendum di sicurezza, registro fornitori OT, procedure di vendor access |
| Operatività CSMS | Playbook IR OT, tabletop exercise (ransomware HMI, arresto linea), formazione OT-specific, test DR con RTO/RPO | Piano IR/DR testato, registri formazione, report esercitazioni |
| Audit & certificazione (opzionale) | Audit interno/esterno, preparazione evidenze art. 20/21 NIS2; eventuale certificazione ISA Secure / TÜV | Dossier di conformità, report audit, certificazioni |
Patch, protocolli e identità: gestire i vincoli della produzione
Di seguito le principali sfide per la gestione MES e come gestirle.
- Patch vs continuità – Molti MES non tollerano aggiornamenti frequenti.
- Contromisura – Inventario vulnerabilità + controlli compensativi (i.e. segmentazione, whitelisting, monitoraggio passivo) + finestre di manutenzione concordate con la produzione.
- Protocolli legacy non cifrabili – Device seriali/fieldbus che non supportano TLS/OPC UA Secure. Contromisura – Protezione ai confini (i.e. gateway sicuri), segmentazione per zona, adozione di OPC UA/CIP Security dove l’hardware lo consente.
- Accesso fornitori e OEM– VPN permanenti e tool di remote support sono vettori frequenti.
- Contromisura –Accesso remoto via DMZ con MFA, registrazione sessioni, privilegio minimo, clausole contrattuali IEC 62443-2-4.
- Identità in fabbrica – Account condivisi e assenza di MFA sui terminali.
- Contromisura – RBAC esplicito per ruoli OT (i.e. lettura/scrittura/programmazione), MFA al confine e per l’engineering, token hardware dove necessario.
La checklist per rafforzare la sicurezza dei sistemi MES
Di seguito una checklist pratica di best practice per la sicurezza del MES, pensata per supportare le aziende nel percorso di compliance NIS2, rafforzando al contempo sicurezza OT, resilienza operativa e continuità produttiva.
Ovvero, si tratta di:
- Mappare MES, HMI, engineering workstation, gateway remoti e sensori IIoT
- Creare un inventario OT dinamico (firmware, OS, patch status, fine vita)
- Applicare Zone & Conduits (Purdue) e definire SL target per ogni zona critica
- Implementare MFA per accesso remoto e confini IT/OT; attivare audit trail centralizzati
- Adottare monitoraggio passivo OT per baseline e rilevamento anomalie
- Formalizzare politiche patch OT con SLA, CVD e controlli compensativi per asset legacy
- Testare IR/DR OT (tabletop + ripristino offline) e formare operatori su scenari reali
- Allineare i contratti fornitori a IEC 62443-2-4 e richiedere 4-1/4-2 per nuovi componenti
Magnanini: inventario OT e sostegno dei vertici aziendali
“La cybersecurity – come evidenzia Giulio Magnanini, Esperto di cybersecurity e membro del gruppo IEC – Railway Security – si è sviluppata quasi esclusivamente attorno al mondo IT: è lì che si sono concentrati investimenti, competenze e standard di riferimento, primo fra tutti la ISO 27001. Il mondo OT è arrivato più tardi a questo livello di attenzione e i sistemi MES ne risentono in modo particolare, trovandosi a fare da cerniera tra digitale e produzione fisica. La IEC 62443, pur essendo il principale riferimento per l’automazione industriale, non ha mai raggiunto la stessa diffusione della sua “cugina” IT, proprio perché nata in un contesto più specialistico”.
Inoltre, Magnanini aggiunge: “Questo scarto emerge chiaramente quando si prova a dimostrare la compliance di un sistema OT. La prima difficoltà è già capire cosa si sta proteggendo: mentre in ambito IT l’inventario degli asset è un’attività automatizzata e consolidata, in un ambiente MES diventa quasi un lavoro investigativo.
Controller industriali, dispositivi embedded, gateway e sensori si intrecciano in architetture spesso invisibili agli strumenti tradizionali, e tecnologie legacy o protocolli datati complicano ulteriormente il quadro.
Superata questa fase, arriva l’analisi del rischio che, nella IEC 62443, si basa sul concetto di Zones e Conduits: si suddivide l’impianto in aree omogenee e si mappano i canali di comunicazione che le collegano. Per un MES significa ricostruire ogni connessione verso ERP, SCADA e rete industriale. Un esercizio che, senza principi di security by design, diventa una vera archeologia tecnologica. Solo a quel punto il rischio diventa misurabile e le contromisure richieste dagli standard emergono con chiarezza.
Ma conoscere il rischio non basta: bisogna ridurlo, ed è qui la parte più difficile. Le misure previste dalla NIS2 e dal CRA richiedono investimenti, competenze, tempo e, soprattutto, il commitment del vertice aziendale, che resta la vera sfida per ogni CISO.
Inoltre, in un consiglio di amministrazione – tra progetti di crescita e opportunità di business – la cybersecurity rischia ancora di essere percepita come un costo, più che come un valore. Non basta citare la norma: occorre far capire che quando un sistema OT si ferma, si interrompe un intero processo produttivo, con ricadute economiche e reputazionali immediate.
È proprio in questo cambio di prospettiva che si gioca la vera partita della NIS2: non un adempimento normativo da superare, ma l’occasione per portare il mondo OT — e i sistemi MES in particolare — allo stesso livello di maturità già raggiunto dall’IT, trasformando la sicurezza da voce di costo ad abilitatore del business”.
Dalla conformità alla resilienza dei sistemi MES
L’Industry 4.0 deve dimostrare sempre più concretamente la propria capacità di proteggere i sistemi MES, garantendo sicurezza OT, continuità produttiva, resilienza operativa e governance, anche alla luce degli obblighi previsti dalla NIS2.
Di fatto, allineare il programma di sicurezza OT/MES allo standard IEC 62443 consente di tradurre gli obblighi normativi in controlli concreti, misurabili e verificabili, riducendo il rischio di cyber attack, fermi produttivi e interruzioni operative, oltre a fornire agli organi direttivi evidenze documentate utili a dimostrare l’adozione delle misure richieste dagli articoli 20 e 21 della NIS2.





























Partecipa alla community