


Gli attacchi informatici che tra ottobre e novembre 2026 hanno colpito i sistemi di refrigerazione di supermercati e operatori alimentari in diversi Paesi europei (dodici ad oggi), Italia compresa, hanno mostrato come un controllore esposto in rete possa trasformarsi in un problema di continuità di un servizio essenziale.
Indice degli argomenti
Frigoriferi sotto attacco: quali contromisure
La questione diventa quella delle contromisure, ora indagate e promosse dalle autorità competenti (da noi ACN, l’agenzia per la cybersecurity in un recente bollettino): come mettere in sicurezza gli impianti già installati, come garantire la conservazione degli alimenti anche quando il controllo digitale non è più affidabile e quali strumenti offre il quadro normativo per evitare che episodi simili si ripetano.
Dopo una riunione con ACN, intelligence e ministero dell’Agricoltura, Palazzo Chigi ha definito «fortemente limitato» l’impatto finora accertato sul territorio nazionale: poche unità commerciali coinvolte, per lo più con sistemi obsoleti o interfacce direttamente esposte. “Il Governo – si legge nella nota odierna di Palazzo Chigi – , in tutte le sue articolazioni, continuerà ad agire lungo quattro direttrici: monitoraggio e analisi della minaccia, attività peraltro avviata già da mesi; interlocuzione costante con i fornitori e i venditori della filiera alimentare; individuazione e tempestiva notifica dei soggetti esposti; diffusione su larga scala di comunicazioni preventive e indicazioni per la mitigazione dei rischi nei settori interessati”.
A livello europeo la Commissione ha convocato il 3 novembre due riunioni, una con la task force interistituzionale, ENISA ed Europol e una con le autorità nazionali nell’ambito di EU-CyCLONe. Il portavoce Thomas Regnier ha richiamato la capacità degli attacchi di interrompere servizi essenziali; ha anche escluso che la Commissione possa attribuire la responsabilità prima degli accertamenti nazionali. Somiglianza tra episodi e attribuzione a un unico autore restano due questioni diverse.
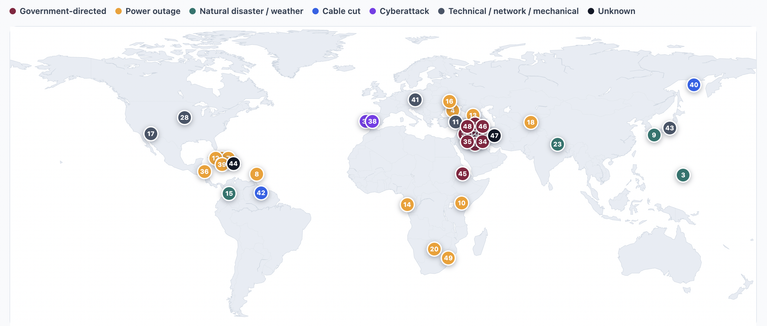
Seleziona un Paese sulla mappa o nell’elenco
Italia
Riscontro informatico confermatoQuando
2 novembre 2026
Che cosa risulta
Almeno quattro Coop Radenza in Sicilia; segnalazioni anche in Toscana e altri territori
Stato delle verifiche
Attacchi confermati in Sicilia; altri episodi da distinguere secondo le verifiche
Fonte: ricognizione delle segnalazioni pubbliche al 3 novembre 2026. Numeri non esaustivi e livelli di conferma differenti. Non è accertato che tutti gli incidenti abbiano la stessa origine o siano riconducibili agli stessi responsabili. Non si tratta di una classifica quantitativa.
Apri la tabella completa dei riscontri
| Paese | Data | Riscontro circoscritto | Stato dell’informazione |
|---|
Le prime contromisure: togliere da Internet i controllori
Il primo livello di risposta è tecnico e immediato. Il CERT-FR, la struttura nazionale francese di risposta agli incidenti informatici, ha pubblicato il 12 ottobre un’allerta, aggiornata fino al 16 ottobre, sui sistemi di supervisione della refrigerazione di Danfoss, Copeland e Dixell. Come primo passo indica l’eliminazione di ogni esposizione dei controllori su Internet, ripristinando l’accesso remoto soltanto attraverso una VPN sicura o una rete protetta. Per gli apparati Danfoss seguono l’aggiornamento del firmware, l’attivazione del livello di sicurezza più restrittivo e la verifica che le password predefinite siano state sostituite; per tutti, il controllo dell’intera configurazione, in particolare delle fasce di sbrinamento. Sugli apparati già compromessi prevede il riavvio o il ripristino di fabbrica, seguiti dalla riconfigurazione prima della rimessa in servizio.
In Italia, il 13 ottobre il CSIRT Italia di ACN, l’Agenzia per la cybersicurezza nazionale, ha pubblicato un bollettino di misure urgenti, riproposto il 3 novembre nella versione 1.1 dopo gli eventi rilevati sul territorio nazionale di verifica e mitigazione rivolto a supermercati, logistica alimentare, gestori di impianti frigoriferi e manutentori. Il documento dà priorità alla rimozione dell’esposizione diretta delle interfacce amministrative e chiede di confrontare i valori impostati di temperatura, sbrinamenti, soglie e allarmi con quelli autorizzati.
Ogni misura presuppone l’inventario. Il bollettino di ACN chiede di censire controllori, sistemi di supervisione, gateway e servizi di teleassistenza indicando per ciascuno ubicazione, responsabile, modello, versione e stato del supporto. Un controllore che non riceve più aggiornamenti non può essere reso sicuro con una patch e va isolato o dismesso secondo una pianificazione esplicita.
Quanto conta rimuovere l’esposizione è misurabile. Nella ricerca del 2 novembre, Censys ha rilevato in Francia 220 interfacce Danfoss StoreView accessibili da Internet, contro 1.825 l’11 ottobre e 537 il 14 ottobre. La riduzione è di circa l’88% rispetto al primo rilevamento. Il censimento misura le interfacce rilevate dalla piattaforma, non il numero di negozi colpiti; la scomparsa di un apparato dalla scansione non dimostra da sola che sia stato aggiornato.
La stessa ricerca Censys ha contato 138 interfacce esposte in Belgio, 51 nei Paesi Bassi e 50 in Svezia; il rilevamento delle versioni indica rispettivamente il 68%, il 37% e il 58% con firmware 4.3.1 o successivo. I risultati si riferiscono alle sole interfacce StoreView osservabili e la versione è stimata da un indicatore del server web: non autorizzano a stimare la percentuale di negozi vulnerabili o a individuare quale apparato sia stato sfruttato.
Per i dispositivi Danfoss AK-SM 800A, Claroty Team82 ha documentato tre vulnerabilità (CVE-2025-41450, CVE-2025-41451 e CVE-2025-41452), tra cui il superamento dell’autenticazione e l’esecuzione di comandi dopo l’accesso. Il produttore ha rilasciato il firmware R4.3.1 per correggere le criticità analizzate. La verifica concreta è il modello installato e la sua versione firmware, da confrontare con gli avvisi del produttore: non è stato dimostrato che queste specifiche vulnerabilità siano il vettore usato negli incidenti di novembre.
Separare gli impianti dalle reti aziendali e controllare i manutentori
Il secondo livello riguarda l’architettura. Gli standard internazionali IEC 62443 sulla sicurezza dell’automazione industriale offrono un modello applicabile anche agli impianti frigoriferi: separare la rete degli apparati operativi da quella aziendale e da Internet, definire zone e canali di comunicazione controllati, concentrare gli accessi remoti su punti unici, autenticati e registrati. È la stessa impostazione di ACN, che raccomanda autenticazione a più fattori sugli accessi remoti, account individuali con privilegi minimi e limiti tra più siti, così che la compromissione di un singolo punto vendita o di un account non apra l’accesso agli altri.
La protezione degli accessi deve estendersi ai fornitori. In Portogallo il gruppo Mosqueteiros ha confermato anomalie in sette punti vendita Intermarché e ha indicato come possibile bersaglio un prestatore esterno che gestiva i sistemi di refrigerazione. La circostanza resta da accertare sul piano tecnico: non è una prova che tutti gli episodi europei siano passati dai manutentori. Per le imprese, però, è un motivo concreto per verificare VPN, account condivisi, finestre di accesso e possibilità di revocare rapidamente le connessioni del fornitore.
Allarmi indipendenti e continuità della catena del freddo
Il terzo livello è la resilienza funzionale. Togliere i controllori da Internet non basta se l’impianto, privato della supervisione remota, non mantiene le temperature corrette, e un apparato manomesso non torna affidabile solo perché isolato dalla rete: il CERT-FR avverte che il semplice reset di fabbrica lascia vulnerabili, e probabilmente di nuovo compromessi, i modelli fuori supporto ancora esposti. Servono sensori di temperatura indipendenti dal sistema di controllo e allarmi che raggiungano il personale senza passare dalla piattaforma remota, oltre alle procedure locali o manuali di emergenza e alle soluzioni alternative di conservazione che il bollettino di ACN chiede di verificare con un’esercitazione. Questi scenari trovano posto in uno strumento già noto agli operatori alimentari: il piano di autocontrollo basato sui principi HACCP previsto dal Regolamento (CE) n. 852/2004, nel quale la temperatura, in base all’analisi dei pericoli, è spesso individuata come punto critico di controllo. Includervi l’alterazione dolosa dei parametri collega la sicurezza informatica a procedure già applicate ogni giorno.
La distinzione è decisiva per la sicurezza alimentare: il bollettino ACN chiede di affidare ai responsabili competenti la valutazione delle merci sottoposte ad anomalie termiche. Riportare l’impianto alla temperatura normale non certifica la conservazione degli alimenti durante le ore precedenti. La verifica deve riguardare anche temperature effettive, cronologia degli allarmi e prodotti che possono aver superato i limiti previsti dal piano di autocontrollo.
Chi risponde della sicurezza lungo la filiera
Il quarto livello riguarda la governance della filiera. Tra produttore, installatore, manutentore e utilizzatore la responsabilità della sicurezza rischia di disperdersi. I contratti dovrebbero stabilire chi gestisce credenziali e accessi remoti, chi applica gli aggiornamenti, in quali tempi si recepiscono gli avvisi e chi può interrompere una connessione rischiosa. L’Allegato II della direttiva NIS2 non comprende la vendita al dettaglio, ma include le imprese alimentari attive nella distribuzione all’ingrosso e nella produzione e trasformazione industriale: per quelle di dimensioni almeno medie la sicurezza della catena di approvvigionamento è già una misura obbligatoria ai sensi dell’articolo 21 della direttiva, ripreso dall’articolo 24 del decreto legislativo n. 138/2024.
Cyber Resilience Act: le scadenze per i produttori
Per i produttori, il Cyber Resilience Act, Regolamento (UE) 2024/2847, interviene proprio sulle debolezze emerse. L’Allegato I richiede che i prodotti con elementi digitali siano forniti con una configurazione sicura per impostazione predefinita, protetti da accessi non autorizzati e supportati da aggiornamenti di sicurezza. Questi obblighi si applicheranno dall’11 dicembre 2027 e, in linea generale, non ai prodotti immessi sul mercato prima di quella data, salvo che dal 2027 subiscano una modifica sostanziale. Dall’11 settembre 2026 sono però operativi gli obblighi dell’articolo 14, che impongono ai fabbricanti di notificare al CSIRT nazionale designato come coordinatore e all’ENISA, l’Agenzia dell’Unione europea per la cybersicurezza, le vulnerabilità attivamente sfruttate, con un preallarme entro 24 ore, anche per i prodotti già sul mercato: un canale che può contribuire a una diffusione più rapida delle contromisure.
Dagli avvisi alle modifiche effettivamente applicate
L’ultimo elemento è la circolazione delle informazioni. Dopo gli attacchi in Francia, Danfoss aveva invitato i clienti olandesi a scollegare gli impianti da Internet e a ripristinarne l’accesso solo attraverso una rete protetta, eppure, secondo la portavoce dell’azienda, gli impianti colpiti nei Paesi Bassi il 2 novembre non erano su reti protette e usavano ancora password predefinite. La distanza tra un avviso ricevuto e una misura adottata dipende dalla presenza di un referente con mandato, competenze e risorse per agire, e dalla segnalazione tempestiva al CSIRT degli accessi anomali.
La vicenda conferma che la criticità di un apparato non dipende dal suo valore, ma dalla funzione che svolge. La standardizzazione che permette di replicare un attacco rende replicabile anche la contromisura. La difesa della catena del freddo passa da qui: impianti capaci di garantire le funzioni essenziali anche senza controllo remoto e responsabilità chiare su chi deve intervenire prima che il danno si produca.




























Partecipa alla community