


I file di produzione (come ladder logic, G-code, ricette CNC, progetti HMI/SCADA, firmware PLC) sono sempre più bersagli di sabotaggi silenti, ovvero, non si tratta di attacchi che bloccano la produzione, ma di micro-alterazioni che ne degradano qualità e sicurezza nel tempo, senza attivare gli alert tradizionali.
È doveroso evidenziare che questo rischio non nasce nel cloud; tuttavia, nel cloud trova oggi il suo principale moltiplicatore, dato che i file di produzione – un tempo confinati a workstation di ingegneria isolate e reti OT air-gapped – transitano ora su storage collaborativo (es. OneDrive, SharePoint, S3), repository pubblici (es. NuGet, PyPI, GitHub) e pipeline CI/CD ospitate nel cloud (es. GitHub Actions e servizi analoghi).
Indice degli argomenti
Integrità del codice industriale: dal cloud agli obblighi CRA
Di fatto, è in questi ambienti (non nel PLC stesso) che, oggi, si annidano i punti di compromissione più difficili da rilevare: permessi di storage troppo permissivi; credenziali e secret esposti nelle pipeline; sessioni di accesso remoto non tracciate; link di condivisione mai scaduti.
Il cloud, in altre parole, non è solo un canale di trasporto del codice industriale: è diventato la superficie su cui il sabotaggio silente si prepara, prima ancora di raggiungere il PLC, l’HMI o il CNC.
L’entrata in vigore del Cyber Resilience Act (CRA) rende il tema non più derogabile, trasformando l’integrità del codice industriale da best practice a requisito normativo.
Il CRA introduce, infatti, specifici obblighi di cybersecurity dei prodotti con elementi digitali, tra cui: la gestione delle vulnerabilità; la disponibilità di informazioni sulla componentistica software attraverso la SBOM (Software Bill of Materials); l’adozione di meccanismi di aggiornamento sicuri; la segnalazione delle vulnerabilità sfruttate attivamente entro 24 ore.
Le organizzazioni devono essere coscienti del fatto che le scadenze per l’attuazione del CRA sono ormai definite: dall’11 settembre 2026 è obbligatoria la segnalazione degli incidenti e delle vulnerabilità sfruttate; mentre entro l’11 dicembre 2027 dovrà essere raggiunta la piena conformità, inclusi i requisiti relativi alla marcatura CE e al principio di security-by-design.
Per le organizzazioni si apre, quindi, una finestra temporale sempre più stretta per: adeguare processi, tecnologie e sistemi di cybersecurity; verificare la conformità dei prodotti e della relativa documentazione; assicurare il rispetto degli obblighi previsti dal CRA.
Ciò implica adottare fin da ora un approccio strutturato, integrato e tempestivo alla cybersecurity e alla compliance normativa, considerando la sicurezza del software e del codice industriale (e degli ambienti cloud che lo ospitano) come elementi essenziali della resilienza del prodotto lungo l’intero ciclo di vita.
Quali file industriali proteggere dalle micro-alterazioni
La crescente convergenza tra cloud, intelligenza artificiale, automazione industriale e sistemi OT sta trasformando il codice industriale e i file di produzione in asset digitali sempre più strategici, dato che la loro compromissione può avere conseguenze non solo sulla cybersecurity, ma anche sulla continuità operativa, sulla qualità della produzione e sulla sicurezza degli impianti.
È doveroso evidenziare che con il termine “codice industriale” si indica un insieme di software, programmi, configurazioni, parametri e componenti digitali che consentono di controllare, di configurare e di automatizzare macchinari, linee produttive e processi industriali.
Pertanto, non si tratta soltanto di codice software, ma anche di asset che costituiscono una parte essenziale dell’infrastruttura OT e possono diventare bersagli ad alto valore per ransomware e per attacchi mirati alla produzione.
Tra i principali componenti del codice industriale rientrano:
- Ladder logic e structured text per PLC (es.: Siemens S7, Rockwell, Schneider, Delta)
- G-code e file CAM per stampa 3D, CNC, robotica
- Ricette e parametri di processo gestiti da Historian, MES, SCADA
- Firmware embedded di sensori, attuatori e gateway OT
- Librerie condivise e Add-On Instruction riutilizzate su più linee produttive
Il sabotaggio silente, a differenza di un attacco IT tradizionale, non mira necessariamente a bloccare immediatamente la produzione. L’obiettivo può essere introdurre micro-alterazioni strutturali nel codice e nei parametri di processo (es. lo spostamento di una soglia di allarme, la rimozione di un layer nel G-code o la modifica di un timer) progettate per rimanere al di sotto delle soglie di rilevamento.
Di fatto, tali alterazioni possono restare inosservate per mesi, per poi manifestarsi attraverso un progressivo calo della qualità, un aumento degli scarti, anomalie di processo o guasti apparentemente “inspiegabili”.
Repository compromessi e alterazioni negli ambienti condivisi
È utile distinguere due famiglie di attacco che alimentano il sabotaggio silente e che richiedono controlli diversi:
Vettore repository pubblico – Si tratta di pacchetti o di librerie compromessi a monte, prima ancora che l’organizzazione li scarichi. Esempi recenti: pacchetti NuGet malevoli con “logic bomb” a ritardo, programmati per attivarsi nel 2027–2028 e compromettere le integrazioni con i PLC; typosquatting di librerie ICS, come nel caso di Shap7Extend rispetto a Sharp7, finalizzato a intercettare o manipolare le comunicazioni con i PLC.
Vettore cloud/ambiente condiviso – L’artifact è legittimo all’origine, ma viene alterato dopo essere entrato nell’ecosistema cloud dell’organizzazione a fronte di uno storage con permessi troppo ampi, una pipeline CI/CD con secret esposti, una sessione di accesso remoto non tracciata.
È questo secondo vettore a essere il più difficile da rilevare, perché l’artifact “sembra” provenire da una fonte fidata.
Inoltre, esistono altri casi che coinvolgono direttamente l’artifact di produzione, indipendentemente dal canale, quali: manipolazione del G-code nella stampa 3D attraverso modifiche in grado di introdurre difetti strutturali non immediatamente visibili nello slicer o nelle interfacce di controllo; alterazione della ladder logic e delle HMI per modificare o disattivare specifiche logiche di sicurezza senza determinare un blocco immediato della produzione.
Il filo conduttore di quanto descritto è lo sfruttamento della fiducia implicita negli artifact di produzione e, soprattutto, dell’assenza di meccanismi di verifica continua della loro integrità dopo il deploy iniziale. Un’assenza che, negli ambienti cloud condivisi, è la norma piuttosto che l’eccezione dato che la responsabilità della verifica tende a diluirsi tra fornitore, integratore e operatore.
Il rischio non si limita, quindi, alla compromissione del software, ma può propagarsi direttamente al processo produttivo, alla qualità del prodotto e alla sicurezza degli impianti. Ne consegue che, per ridurre questo rischio, è fondamentale eseguire una mappatura completa degli artifact industriali critici, identificando quelli che non dispongono di adeguati meccanismi di verifica dell’integrità post-deploy, dando priorità agli artifact che transitano o risiedono in ambienti cloud, dove la superficie di esposizione è più ampia.
Il cloud amplia la superficie di sabotaggio degli artifact
Oggi, gran parte degli artifact industriali non risiede più esclusivamente su workstation di ingegneria isolate, ma viene creata, condivisa, trasferita e archiviata su infrastrutture cloud. In questo ecosistema rientrano: i repository pubblici (es. NuGet, PyPI e GitHub); gli storage collaborativi (es. OneDrive, SharePoint e Amazon S3); le pipeline CI/CD ospitate nel cloud (es. GitHub Actions e servizi analoghi). Un’evoluzione che amplia la superficie di attacco e introduce rischi specifici che, in un ambiente OT air-gapped, sono assenti o significativamente più limitati.
Permessi, secret e accessi remoti: le minacce principali
Le principali minacce cloud per il codice industriale sono:
- Permessi di storage eccessivi o mal configurati – Cartelle condivise (es. su SharePoint o S3, accessibili in scrittura a un numero di utenti; gruppi o service account molto più ampio del necessario, spesso per ragioni storiche o organizzative mai riviste. Di fatto, un file di ricetta o di firmware modificabile da decine di identità è privo di un vero controllo di integrità.
- Secret e credenziali esposti nelle pipeline CI/CD – Chiavi API, token di firma o credenziali di accesso ai PLC salvati in variabili d’ambiente, log di build o file di configurazione non cifrati. Un secret trapelato consente di inserire, di fatto, codice malevolo prima della firma digitale, rendendo l’artifact alterato indistinguibile da uno legittimo.
- Privilege escalation via IAM – Identità cloud (i.e. utenti, ruoli, service account) con permessi più ampi di quanto necessario, che consentono a un account compromesso di raggiungere e modificare artifact di produzione ben oltre il perimetro previsto.
- Link di condivisione non scaduti – Link “chiunque abbia il link può modificare”, generati per una singola esigenza temporanea (es. una revisione con un fornitore) e mai revocati, convertendosi in un punto di accesso silenzioso per mesi o anni.
- Sync client ed end-point compromessi – Un client di sincronizzazione (es. OneDrive, Google Drive, ecc.) su una workstation di ingegneria compromessa può propagare automaticamente una modifica malevola al file cloud e, da lì, a tutte le altre postazioni sincronizzate, senza alcuna interazione esplicita dell’attaccante con l’infrastruttura cloud stessa.
- Compromissione della pipeline CI/CD – Una build server o una GitHub Action compromessa può introdurre codice o componenti malevoli prima della firma digitale, facendo sì che un artifact alterato venga considerato attendibile, oltre a rendere inefficaci i controlli effettuati esclusivamente a valle della pipeline.
- Accessi remoti non adeguatamente tracciati – Sessioni di vendor, di system integrator o di manutentori che modificano configurazioni, firmware o logica di controllo direttamente da remoto (spesso tramite strumenti di accesso remoto collegati anch’essi a servizi cloud) possono rappresentare un ulteriore vettore di rischio, soprattutto quando l’intervento non è associato a un change request formale, a un’identità verificata e a una registrazione completa delle attività.
- Versioning e integrità deboli – File di ricetta, firmware o configurazioni archiviati nel cloud – se privi di versioning firmato, immutabilità e controlli continui di integrità – possono essere sovrascritti o modificati senza lasciare una traccia verificabile e affidabile.
Il controllo, quindi, non può limitarsi alla gestione degli accessi e delle identità. È necessario verificare anche che gli ambienti cloud utilizzati per gli artifact di produzione garantiscano: versioning immutabile; tracciabilità delle modifiche; autenticità degli artifact; controlli continui di integrità.
Di fatto, l’obiettivo è assicurare che ogni file di produzione possa essere verificato lungo l’intero ciclo di vita, ovvero: chi lo ha creato; quale versione è stata approvata; chi lo ha modificato; quando è stato modificato e se corrisponde ancora all’originale autorizzato.
La sicurezza del cloud diventa, così, parte integrante della cyber-resilienza degli ambienti OT e della supply chain industriale.
I requisiti CRA per proteggere i file di produzione
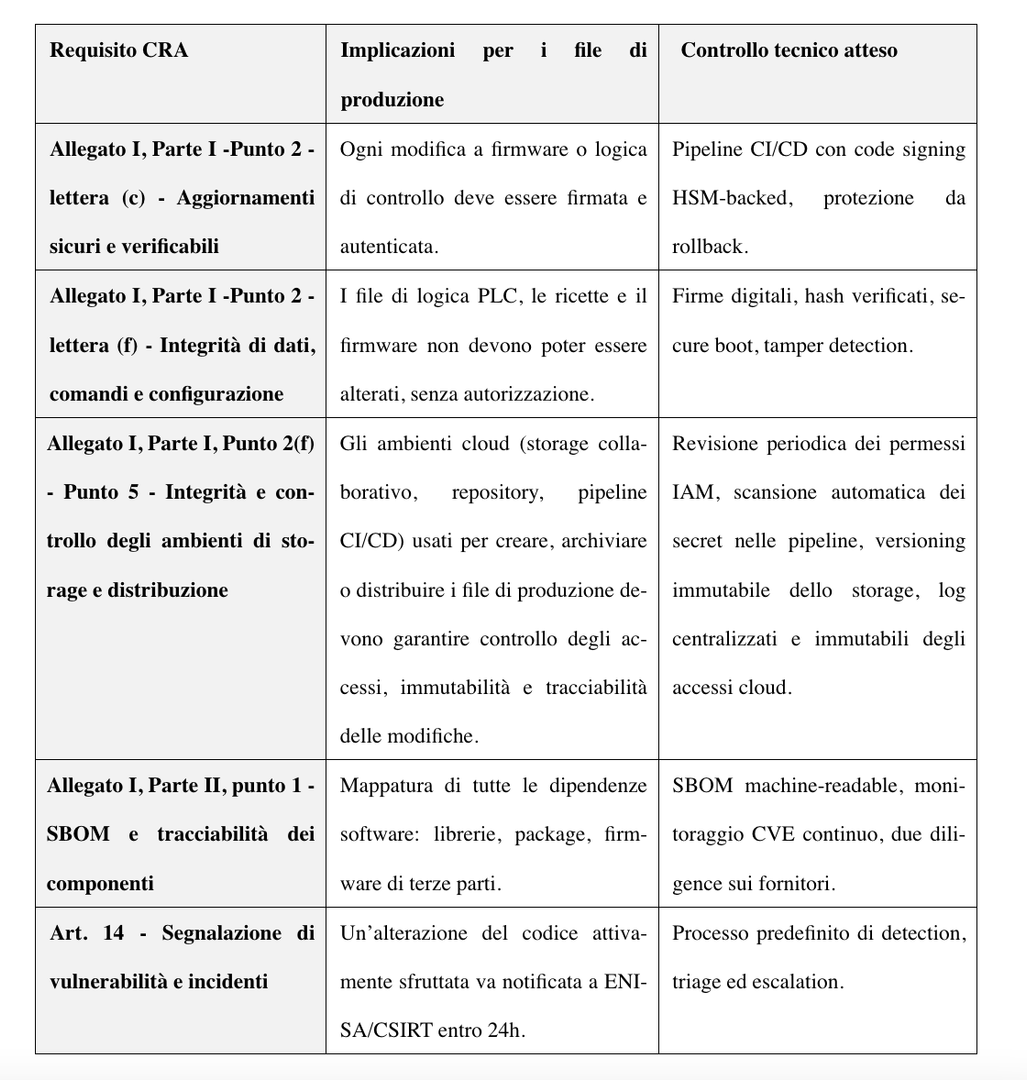
Il CRA richiede, per i file di produzione, specifici requisiti tecnici, come riportato nella tabella che segue.
Dove il sabotaggio silente entra nella supply chain
Un file di produzione attraversa diverse fasi, ciascuna delle quali può rappresentare un punto di compromissione della cybersecurity OT:
Fornitore → Repository (NuGet, PyPI, GitHub) → Build interno → Firma digitale → Cloud/Edge → PLC/HMI/CNC → Produzione
Tra questi passaggi, il nodo “Cloud/Edge” merita un’attenzione particolare: è il punto in cui l’artifact, ormai firmato e considerato “attendibile”, sosta più a lungo (talvolta per mesi) in storage condivisi, prima di essere effettivamente caricato su un PLC, un’HMI o un CNC.
È in questa finestra temporale, non nel momento del deploy, che si concentra la maggior parte delle opportunità di alterazione silenziosa, ovvero: un permesso di scrittura non revocato, una credenziale di build trapelata, un link di condivisione dimenticato sono sufficienti a modificare l’artifact senza toccare la firma originale, se il processo di verifica si limita a un controllo hash “una tantum” al momento della messa in servizio.
I principali rischi includono: pacchetti malevoli a monte; pipeline CI/CD compromesse; accessi remoti dei fornitori non tracciati; file archiviati nel cloud senza versioning firmato o controllo continuo dell’integrità.
È doveroso evidenziare che le modifiche malevole possono essere molto difficili da rilevare, dato che non provocano, necessariamente, un guasto immediato e possono riguardare G-code, ladder logic o firmware, alterando parametri, soglie, interblocchi o funzioni di monitoraggio e attivandosi solo in determinate condizioni.
Pertanto, per ovviare a tutto ciò è importante creare una baseline hash firmata per ogni file critico e conservarla in un ambiente protetto, possibilmente offline, non nello stesso ambiente cloud che ospita l’artifact operativo, utilizzandola come riferimento per verificare periodicamente eventuali modifiche non autorizzate.
Controlli end-to-end per l’integrità del codice industriale
Il CRA si intreccia con i principi della IEC 62443, in particolare con il Foundational Requirement FR3 – System Integrity e con il requisito SR 3.4 – Software & Information Integrity, che riguardano esplicitamente la protezione dell’integrità di: programmi dei controller, file HMI, ricette di produzione, firmware e altre informazioni utilizzate nei sistemi industriali.
A questi requisiti si aggiunge il RE2 (Requirement Enhancement 2), come secondo livello di protezione avanzata, necessario per innalzare il livello di sicurezza di un sistema o componente.
Di fatto, non è sufficiente effettuare un semplice controllo dell’hash al momento della messa in servizio: l’integrità del software e delle informazioni deve essere verificata continuamente, con capacità di rilevare e segnalare tempestivamente eventuali alterazioni, incluse quelle che avvengono mentre l’artifact risiede nel cloud, prima ancora del deploy.
Pertanto, è fondamentale mappare i requisiti del CRA già coperti dalle misure IEC 62443 esistenti e, parallelamente, identificare gli eventuali gap, in particolare rispetto a: SBOM, integrità continua, monitoraggio e notifica automatica delle anomalie.
I principi comuni di CRA e IEC 62443
È doveroso evidenziare che CRA e IEC 62443 convergono su quattro principi guida, quali:
- Security-by-design e security-by-default, integrando la sicurezza fin dalle fasi di progettazione e sviluppo.
- Verifica continua dell’integrità che non deve limitarsi al momento del deploy o della messa in servizio.
- Tracciabilità della supply chain software attraverso SBOM, code provenance e controllo della provenienza degli artifact.
- Rilevamento e notifica automatica delle anomalie, mediante logging, telemetria e sistemi di alerting.
Sul piano architetturale, tale modello può essere rappresentato attraverso una catena di controlli end-to-end, quali:
Repository con artifact firmati → pipeline CI/CD con code signing e HSM → Secure/Verified Boot → monitoraggio dell’integrità a runtime → logging immutabile e alerting
L’obiettivo è garantire che l’integrità dell’artifact sia verificata non soltanto prima del deploy, ma lungo l’intero ciclo di vita (i.e. dalla sua creazione fino all’esecuzione nell’ambiente OT), passando, in modo esplicito, per la fase in cui l’artifact risiede nel cloud.
Firme, baseline e monitoraggio degli artifact
Tra i controlli prioritari rientrano:
- Code signing obbligatorio per gli artifact di produzione, con chiavi protette mediante HSM (Hardware Security Model) e meccanismi di approvazione M-of-N.
- Verifica di hash e firma digitale prima del caricamento su PLC, HMI o CNC, anche attraverso framework e strumenti quali TUF (The Update Framework), in-toto o Sigstore.
- Baseline di integrità versionata, sottoposta a verifiche periodiche e non soltanto durante la messa in servizio.
- SBOM aggiornata, comprendente librerie industriali, package .NET/Python e firmware o componenti di terze parti.
- Telemetria dell’integrità verso SIEM/SOAR con regole capaci, ad esempio, di rilevare modifiche alla logica di controllo non associate a un change request autorizzato.
- Revisione periodica dei permessi su storage cloud e repository condivisi, con rimozione degli accessi non più necessari e degli account inattivi.
- Scansione automatica dei secret e delle credenziali esposte nelle pipeline CI/CD, con rotazione obbligatoria in caso di rilevamento.
Change management e responsabilità dei fornitori
È importante evidenziare che i controlli tecnici devono essere supportati da processi organizzativi altrettanto solidi, quali:
- Change management obbligatorio per ogni modifica al codice di produzione, con approvazione, logging e piano di rollback.
- Due diligence sui fornitori, con obblighi contrattuali relativi a CRA, SBOM, vulnerability disclosure e tempi di gestione delle patch, inclusi – quando applicabile – gli obblighi di sicurezza sugli ambienti cloud usati dal fornitore per lo scambio di artifact.
- Esercitazioni di incident response specifiche per scenari di alterazione del codice e degli artifact, compresi scenari di compromissione dello storage cloud o della pipeline CI/CD (non solo del PLC/HMI) con i relativi processi di notifica previsti dal CRA, quando applicabili.
- Audit periodici sull’integrità degli artifact, attraverso campionamento degli hash, verifica delle firme digitali e test di ripristino da backup offline.
Il punto centrale, quindi, non consiste soltanto nel verificare l’esistenza di controlli di sicurezza, ma nel valutare se tali controlli siano effettivamente integrati in un processo continuo e strutturato di governance dell’integrità del codice industriale. Una governance che, oggi, non può prescindere dal controllo degli ambienti cloud in cui quel codice vive per gran parte del suo ciclo di vita.
Inoltre, è importante sottolineare che una verifica concreta dovrebbe partire da una domanda fondamentale: “Esiste un processo formale, tracciabile e verificabile di change management per ogni modifica alla logica PLC, al firmware, alle HMI e agli altri artefatti di produzione, incluse le modifiche effettuate o transitate attraverso storage cloud e pipeline CI/CD? Oppure, sono ancora possibili modifiche da remoto, senza preventiva autorizzazione, senza adeguate verifiche di integrità e senza la registrazione puntuale dell’intervento?”
La risposta permette di individuare uno dei gap più rilevanti per la cyber-resilienza degli ambienti OT: la distanza tra i controlli di sicurezza formalmente previsti e la capacità effettiva dell’organizzazione di garantire – end-to-end – l’integrità, la tracciabilità e il controllo degli artefatti industriali lungo l’intero ciclo di vita , cloud incluso.
La roadmap CRA per produttori e operatori industriali
Di seguito una roadmap di compliance al CRA suddivisa per tipologia di attori.
Le priorità per i produttori di prodotti digitali
Per i produttori, il percorso di conformità al CRA prevede alcune priorità progressive, quali:
- Entro il quarto trimestre 2026: completare la mappatura SBOM, comprese librerie e package industriali/OT; introdurre il code signing con chiavi protette da HSM per firmware e aggiornamenti; testare i processi di vulnerability disclosure e reporting verso ENISA; avviare una revisione dei permessi sugli ambienti cloud usati per lo sviluppo e la distribuzione degli artifact.
- Entro il quarto trimestre 2027: raggiungere la piena applicazione dei requisiti dell’Annex I (inclusi secure-by-design, integrità del software, logging e aggiornamenti firmati), predisponendo, altresì, la documentazione tecnica necessaria per la marcatura CE e per eventuali verifiche.
Le misure per chi utilizza PLC, HMI e CNC
Per gli operatori che utilizzano PLC, HMI, CNC e altri sistemi OT, la priorità è proteggere l’integrità dei file di produzione. Pertanto:
- Da subito: inventariare e versionare i file critici (i.e. G-code, ricette, logiche PLC e firmware); creare una baseline hash firmata con copia offline; impedire l’esposizione diretta dei sistemi OT a Internet; verificare i permessi di accesso agli storage cloud che ospitano questi file e revocare gli accessi non più necessari.
- Entro il 2027: estendere i controlli alla supply chain, introducendo nei contratti requisiti relativi a SBOM, vulnerability disclosure e gestione delle patch; garantire un monitoraggio continuo sia dell’integrità e ad alert, in caso di modifiche non autorizzate, sia degli ambienti cloud condivisi con fornitori e integratori.
Checklist per verificare l’integrità dei file OT
Di seguito alcune domande che fungono da check list pratica per verificare la cybersecurity OT:
- Tutti i file di produzione critici sono identificati e versionati?
- Esiste una baseline hash firmata e archiviata offline?
- Firmware e logica di controllo sono firmati e verificati prima del deploy?
- È attivo il monitoraggio continuo dell’integrità con alerting?
- Lo storage cloud garantisce versioning e protezione dei file?
- I permessi di accesso allo storage cloud e ai repository sono rivisti periodicamente e limitati al minimo necessario?
- Le pipeline CI/CD sono sottoposte a scansione automatica per secret e credenziali esposte?
- I link di condivisione verso file di produzione hanno una scadenza e vengono revocati quando non più necessari?
- L’SBOM comprende package, librerie e firmware di terze parti?
- È definito il processo per la notifica delle vulnerabilità sfruttate secondo i requisiti CRA?
- I contratti con i fornitori includono requisiti su SBOM, vulnerability disclosure e patching, inclusi gli ambienti cloud che il fornitore utilizza per scambiare artifact?
Prevenire il sabotaggio silente lungo il ciclo di vita
Il sabotaggio silente del codice industriale non è più uno scenario teorico: è documentato in advisory governativi, report di threat intelligence e incidenti recenti, dimostrando come una compromissione apparentemente invisibile possa tradursi nel tempo in alterazioni dei processi produttivi, in difetti di qualità, in aumento degli scarti e in interruzioni operative, con impatti diretti sulla continuità e sulla resilienza degli impianti industriali.
Tuttavia, se c’è un elemento che distingue il sabotaggio silente di oggi da quello di un decennio fa, è proprio l’ambiente in cui matura: non più una rete OT isolata, bensì il cloud che ormai ospita e trasporta gran parte del codice industriale. È lì che un permesso dimenticato, un secret esposto o un link mai revocato possono trasformarsi, mesi dopo, in un calo di qualità apparentemente inspiegabile su una linea di produzione.
Inoltre, con l’entrata in vigore del CRA, la protezione dell’integrità del software e dei prodotti con elementi digitali assume una nuova dimensione normativa: non è più soltanto una best practice di cybersecurity, ma diventa parte degli obblighi di sicurezza e di compliance.
Ne consegue che, quanto prima, le organizzazioni dovranno: mappare gli artifact industriali critici; verificare la provenienza e l’integrità del codice; identificare i gap di controllo a partire dagli ambienti cloud in cui quegli artifact risiedono per gran parte del loro ciclo di vita; monitorare le modifiche lungo l’intero ciclo di vita.
Di fatto, l’integrità del codice industriale deve essere considerata un asset critico end-to-end (i.e. dalla supply chain software al runtime in produzione), includendo repository, cloud, pipeline CI/CD, PLC, HMI, CNC e firmware.
Concludendo, la vera sfida non è soltanto essere compliant al CRA, ma trasformare la compliance in una capacità concreta di prevenire, rilevare e rispondere al sabotaggio silente nel cloud, rafforzando la resilienza operativa dell’intero ecosistema industriale.




























Partecipa alla community