


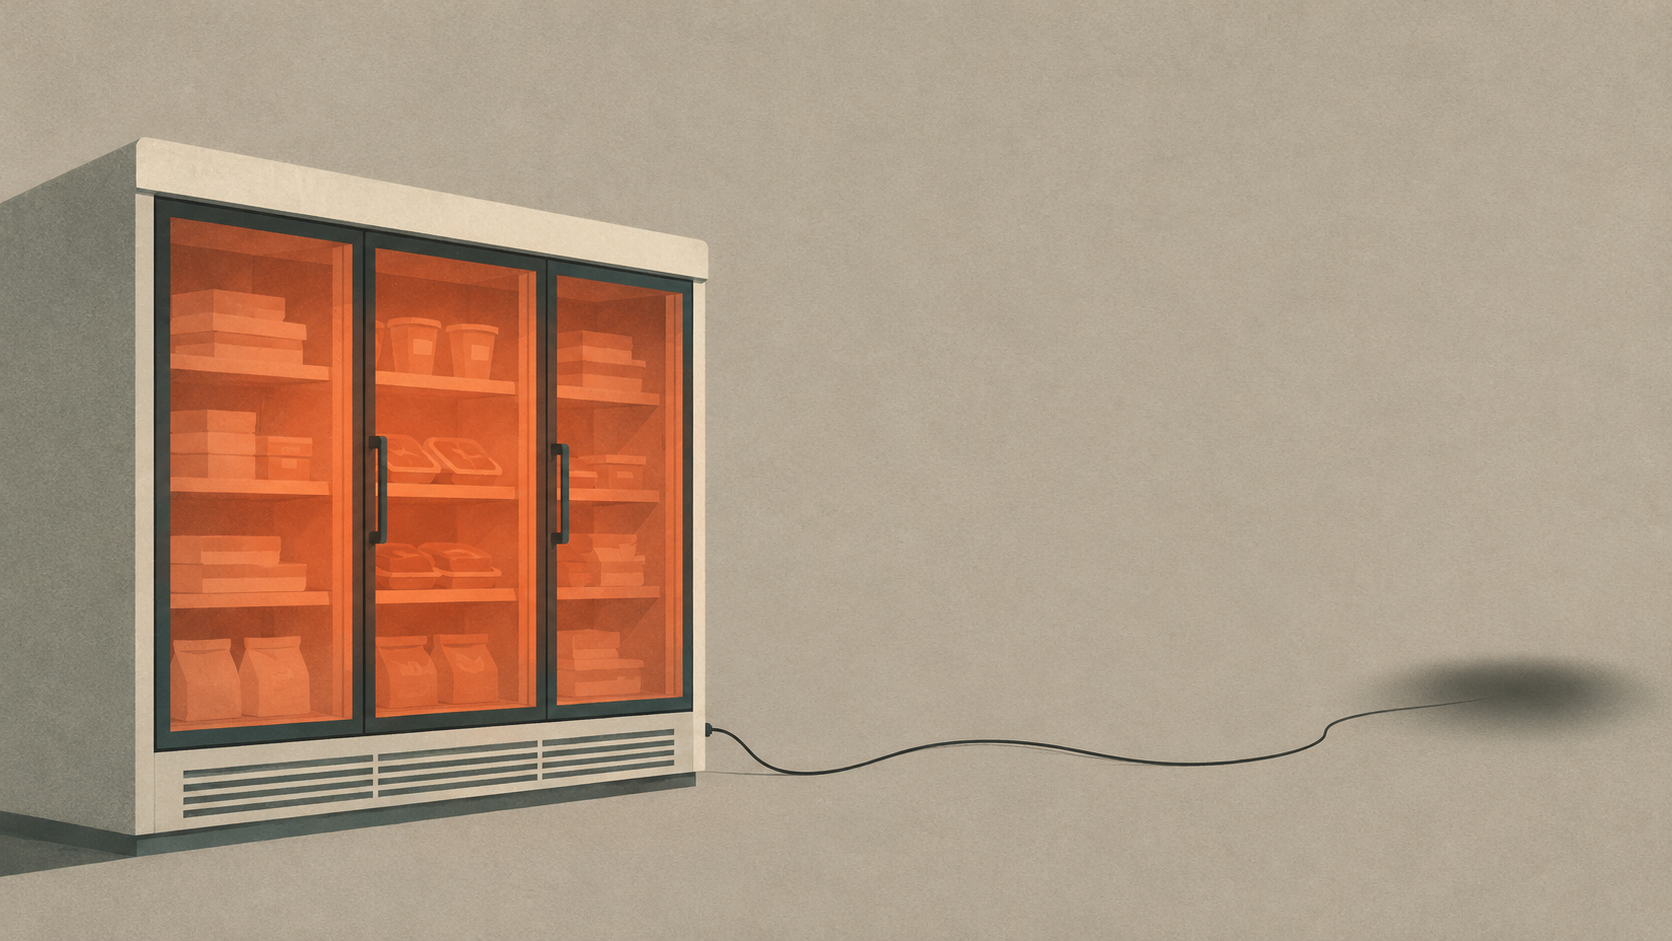
Lunedì 9 novembre, dopo la riunione ministeriale del G7 a Parigi, il ministro degli Esteri Jean-Noël Barrot ha attribuito al Corpo delle Guardie della Rivoluzione islamica il sabotaggio che, nella notte tra l’11 e il 12 ottobre, ha colpito i sistemi di refrigerazione di circa 700 siti della grande distribuzione francese. Gli attori ostili avevano preso il controllo remoto dei regolatori del freddo e ne avevano alterato i cicli di sbrinamento, portando banchi e celle fino a 50 gradi: Carrefour, Leclerc, Intermarché, Coopérative U, Monoprix e altre catene hanno perso tonnellate di merce, con almeno quindici principi d’incendio e un danno stimato in decine di milioni di euro.
Barrot ha parlato del primo attacco informatico su larga scala a fini di sabotaggio sul territorio nazionale. Ha inoltre annunciato la convocazione dell’ambasciatore iraniano e la richiesta di sanzioni europee contro i responsabili.
Indice degli argomenti
Frigoriferi sabotati in Europa: la seconda ondata tocca l’Italia
Tre settimane dopo l’attacco francese, nella notte tra l’1 e il 2 novembre, lo stesso schema ha colpito supermercati in una decina di paesi europei, Italia compresa. Secondo una stima di Federdistribuzione, si tratta di una ventina di punti vendita in Sicilia, un’azienda di ristorazione collettiva in Toscana e un produttore di surgelati in Emilia-Romagna. Per questa seconda ondata nessuno Stato ha ancora indicato un responsabile.
La tecnica degli attacchi presenta importanti analogie, ma non esistono al momento elementi pubblici sufficienti per ricondurre le due ondate agli stessi responsabili. Ciò che distingue, per ora, i due casi è il livello di specificità delle risposte istituzionali: la Francia ha attribuito formalmente il primo attacco all’Iran, mentre l’Italia ha collocato la seconda ondata nella cornice più ampia della guerra ibrida.
L’attribuzione francese: le prove tecniche e la risposta politica
L’attribuzione francese poggia su tre livelli distinti, che conviene tenere separati. Il primo è tecnico. Il 9 novembre il Centre de coordination des crises cyber (C4), la struttura che coordina la risposta dello Stato francese alle crisi informatiche e che riunisce, tra gli altri, l’agenzia nazionale per la cybersicurezza ANSSI, il comando cyber delle forze armate e i servizi di intelligence interna ed estera, ha pubblicato un rapporto che indica come autore l’unità Shahid Kaveh, affiliata al centro elettronico e cyber dei Pasdaran.
Il rapporto fonda l’attribuzione su indizi cumulativi: i server usati contro i supermercati erano gli stessi impiegati per sondare impianti energetici e idrici dotati di apparecchiature Schneider Electric. Inoltre, i bersagli erano stati individuati con FOFA, un motore di ricerca che censisce i dispositivi esposti su Internet e che il gruppo usa abitualmente, mentre l’attacco era stato rivendicato già il 13 ottobre su CyberbanNews, il canale di propaganda dell’unità.
L’inchiesta e i mandati d’arresto
Il secondo livello è giudiziario. La procura di Parigi ha aperto un’inchiesta per criminalità informatica organizzata, con l’aggravante di aver agito al servizio di una potenza straniera, e ha chiesto mandati d’arresto internazionali contro il capo dell’unità e i suoi due vice. A sostegno dell’inchiesta, la Procuratrice Laure Beccuau ha citato due elementi raccolti dagli investigatori: l’uso della lingua farsi, di cui il rapporto tecnico segnala tracce nell’infrastruttura dell’attacco, e indirizzi IP riconducibili a dispositivi situati in Iran.
Le misure diplomatiche annunciate da Parigi
Il terzo livello è politico. Il ministro degli Esteri Jean-Noël Barrot ha dichiarato pubblicamente che la responsabilità dell’attacco ricade sui Pasdaran, e il suo ministero ha condannato in un comunicato gli attacchi “inaccettabili” condotti dall’Iran sul territorio francese. Barrot ha annunciato la convocazione dell’ambasciatore iraniano per una protesta formale e l’intenzione di chiedere ai partner europei sanzioni contro tutte le persone e le entità coinvolte.
Ha poi aggiunto che la Francia adotterà “tutte le altre misure proporzionate e necessarie”.
È in questa combinazione che risiede il valore dell’attribuzione. Nessuno degli indizi, preso da solo, basterebbe: l’uso del farsi e di indirizzi IP iraniani si può simulare, e una rivendicazione si può falsificare. È la convergenza tra analisi tecnica, intelligence e indagine giudiziaria a rendere l’attribuzione sostenibile davanti a un pubblico internazionale.
Attribuzione degli attacchi informatici: perché dare un nome agli autori
Una delle condizioni che rendono conveniente la guerra ibrida è la difficoltà di identificare autori e mandanti. Le unità statali operano dietro nomi da gruppi di attivisti, come CyberAveng3rs nel caso di Shahid Kaveh. Gruppi diversi rivendicano attacchi che non hanno compiuto, e le infrastrutture vengono noleggiate o compromesse in paesi terzi. Questa ambiguità è il vantaggio che rende conveniente l’azione ibrida: consente di infliggere danni reali senza pagare il prezzo di un’aggressione riconosciuta.
Attribuire pubblicamente significa quindi tentare di colpire il meccanismo su cui la guerra ibrida si fonda. Un’attribuzione ufficiale toglie la copertura agli autori, trasforma un incidente in un fatto politico e apre strumenti che altrimenti resterebbero chiusi: sanzioni, azioni penali, misure diplomatiche. Produce anche un effetto sul piano cognitivo, che è quello su cui la guerra ibrida punta di più. Un attacco senza autore lascia l’opinione pubblica davanti a una minaccia diffusa, che può venire da chiunque e colpire ovunque; un attacco con un autore identificato e una risposta visibile restituisce alle istituzioni la capacità di spiegare e di agire.
Attribuire ha però un costo. Richiede prove solide e la disponibilità a renderne pubblica una parte, espone a smentite e ritorsioni e impegna il governo a una risposta coerente. Per questo la Francia considera l’attribuzione una decisione sovrana, come chiarisce la posizione sul diritto internazionale applicato al cyberspazio che il ministero delle Forze armate ha pubblicato nel 2019.
La risposta italiana tra guerra ibrida e responsabilità da accertare
L’Italia ha reagito con rapidità all’ondata del 2 novembre. Il giorno successivo il sottosegretario Alfredo Mantovano ha riunito a Palazzo Chigi, insieme al ministro dell’Agricoltura, i vertici dell’Agenzia per la cybersicurezza nazionale e dei servizi di intelligence. Il Copasir ha convocato in audizione i direttori dell’AISI e dell’ACN. La nota del governo ha descritto un impatto limitato, concentrato su sistemi obsoleti esposti su Internet. Il dibattito pubblico e istituzionale, invece, ha collocato l’episodio nella cornice della guerra ibrida, con un sospetto implicito verso la Russia, alimentato anche dalle rivendicazioni di gruppi filorussi come NoName057(16), finora non verificate.
Questa cornice ha una storia precisa. Nel novembre 2025 il ministro della Difesa Guido Crosetto ha presentato al Consiglio supremo di difesa un non-paper intitolato Il contrasto alla guerra ibrida: una strategia attiva. Il documento descrive il conflitto ibrido come una condizione permanente, che attraversa orizzontalmente una società interconnessa e la rende vulnerabile proprio nei servizi della vita quotidiana. Il testo propone un Centro nazionale per il contrasto alla guerra ibrida e chiede una risposta su più livelli, nazionale, europeo e atlantico.
Con questo documento il governo ha investito molto nella definizione della minaccia, e gli attacchi ai frigoriferi sembrano confermarne la diagnosi.
Una cornice, tuttavia, non equivale a un’attribuzione. Se la guerra ibrida diventa la spiegazione generale di ogni incidente, rischia di sostituire il lavoro di identificazione invece di orientarlo: spiega tutto senza imputare nulla a nessuno. Se tutto è una minaccia potenziale, niente vale la pena di essere identificato.
Conviene ad ogni modo specificare che il confronto resta provvisorio: la Francia ha reso pubblica la propria attribuzione quasi un mese dopo l’attacco, mentre la seconda ondata europea si è verificata appena pochi giorni prima delle dichiarazioni italiane. È quindi possibile che anche l’Italia identifichi un colpevole preciso nei prossimi giorni o settimane.
Sanzioni cyber e sovranità: il ruolo degli Stati nell’UE
Il confronto acquista peso sul piano europeo. L’UE dispone di un regime di sanzioni per gli attacchi informatici, che consente di congelare beni e vietare l’ingresso a persone ed enti responsabili. Il regime è già stato applicato a un’entità privata iraniana, Emennet Pasargad, che il rapporto del C4 collega all’unità Shahid Shoostari e alle precedenti operazioni contro Charlie Hebdo e i Giochi olimpici di Parigi.
Questo regime, però, non attribuisce gli attacchi agli Stati: si attiva quando uno o più Stati membri portano a Bruxelles un dossier con nomi e prove, e richiede l’unanimità del Consiglio. L’attribuzione resta una prerogativa nazionale. Senza l’azione degli Stati membri, l’Unione non può applicare alcuna sanzione.
La Francia arriva a Bruxelles con un caso costruito. L’Italia porta soprattutto una proposta istituzionale: il non-paper della Difesa chiede un Centro europeo per il contrasto alla guerra ibrida e meccanismi permanenti di monitoraggio e risposta. Sono contributi complementari, che riflettono due modi di esercitare la sovranità in questo campo: il primo opera caso per caso, attraverso la capacità di nominare un responsabile, mentre il secondo punta a costruire strutture comuni in grado di leggere la minaccia nel suo insieme.
Un’ondata che attraversa una decina di paesi in una sola notte richiede entrambi. Nessuna struttura europea, tuttavia, potrà sostituire, almeno per il momento, la decisione politica di uno Stato che si dichiara colpito e indica chi lo ha colpito.
Il perimetro della NIS2 e il commercio al dettaglio
Il confronto riguarda anche le regole. La direttiva NIS2, che l’Italia ha recepito nel 2024 e che la Francia sta ancora discutendo in Parlamento, copre la produzione industriale e la distribuzione all’ingrosso degli alimenti, ma lascia fuori il commercio al dettaglio. In Italia la prima notifica formale ricevuta dall’ACN è arrivata da un’azienda di ristorazione collettiva. I supermercati siciliani, in quanto esercizi al dettaglio, restano fuori dal perimetro della direttiva.
Dalla diagnosi della minaccia all’attribuzione delle responsabilità
L’Italia ha già compiuto il passaggio più difficile sul piano concettuale: ha riconosciuto che il conflitto contemporaneo attraversa la vita quotidiana di una società connessa, e ha posto questa diagnosi al centro della propria riflessione strategica. Il caso francese indica il passaggio successivo. Riconoscere la guerra ibrida acquista pieno significato se lo Stato è anche in grado, quando le prove lo consentono, di dare un nome a chi la conduce: ciò richiede un coordinamento stabile tra competenze tecniche, intelligence e magistratura, e la disponibilità politica ad assumerne i costi diplomatici.
Senza questo passaggio, la guerra ibrida resta una descrizione accurata dell’ambiente in cui viviamo. Con questo passaggio, diventa un terreno sul quale è possibile rispondere.




























Partecipa alla community