


La sovranità digitale europea si costruisce soprattutto sostituendo applicazioni e software, mentre le dipendenze infrastrutturali continuano a pesare sulle possibilità di scelta di imprese e amministrazioni. È uno dei risultati della ricerca degli Osservatori Digital Innovation del Politecnico di Milano, presentata da Alessandro Piva, direttore degli Osservatori Cloud Ecosystem & Sovereignty e Cybersecurity & Data Protection, al convegno Sovranità digitale: tra utopia e necessità, organizzato da Nextwork360 in collaborazione con gli Osservatori il 17 novembre 2026. La ricerca esamina 32 iniziative in 14 Paesi europei e mappa le alternative disponibili lungo lo stack tecnologico.

Indice degli argomenti
Sovranità digitale europea, il peso delle dipendenze dal cloud
A illustrare la distanza tra l’obiettivo di maggiore autonomia e la struttura attuale del mercato sono anzitutto i dati sul cloud. Secondo la ricerca, il 92% del fatturato del cloud utilizzato nell’Unione europea è riconducibile a operatori statunitensi, con il 68% concentrato nei primi tre hyperscaler. Anche la proprietà delle infrastrutture presenta un’elevata concentrazione internazionale: nei tredici principali poli europei, il 49% della potenza IT è in mano ai primi dieci operatori extra-UE. In Italia, il 45% dei circa 25 miliardi di euro di investimenti annunciati per il triennio successivo è attribuibile ai tre principali hyperscaler americani.
«Questo di per sé non è un male», osserva Piva, riconoscendo la capacità dei grandi operatori di mobilitare investimenti. Il dato solleva però interrogativi sul controllo dei servizi, sulla continuità delle attività e sull’esposizione alle decisioni dei fornitori. Per un’organizzazione, scegliere dove conservare i dati rappresenta soltanto una parte del problema: contano anche chi gestisce le piattaforme, quali strumenti servono per mantenerle operative e quanto sia praticabile un eventuale cambio di tecnologia.
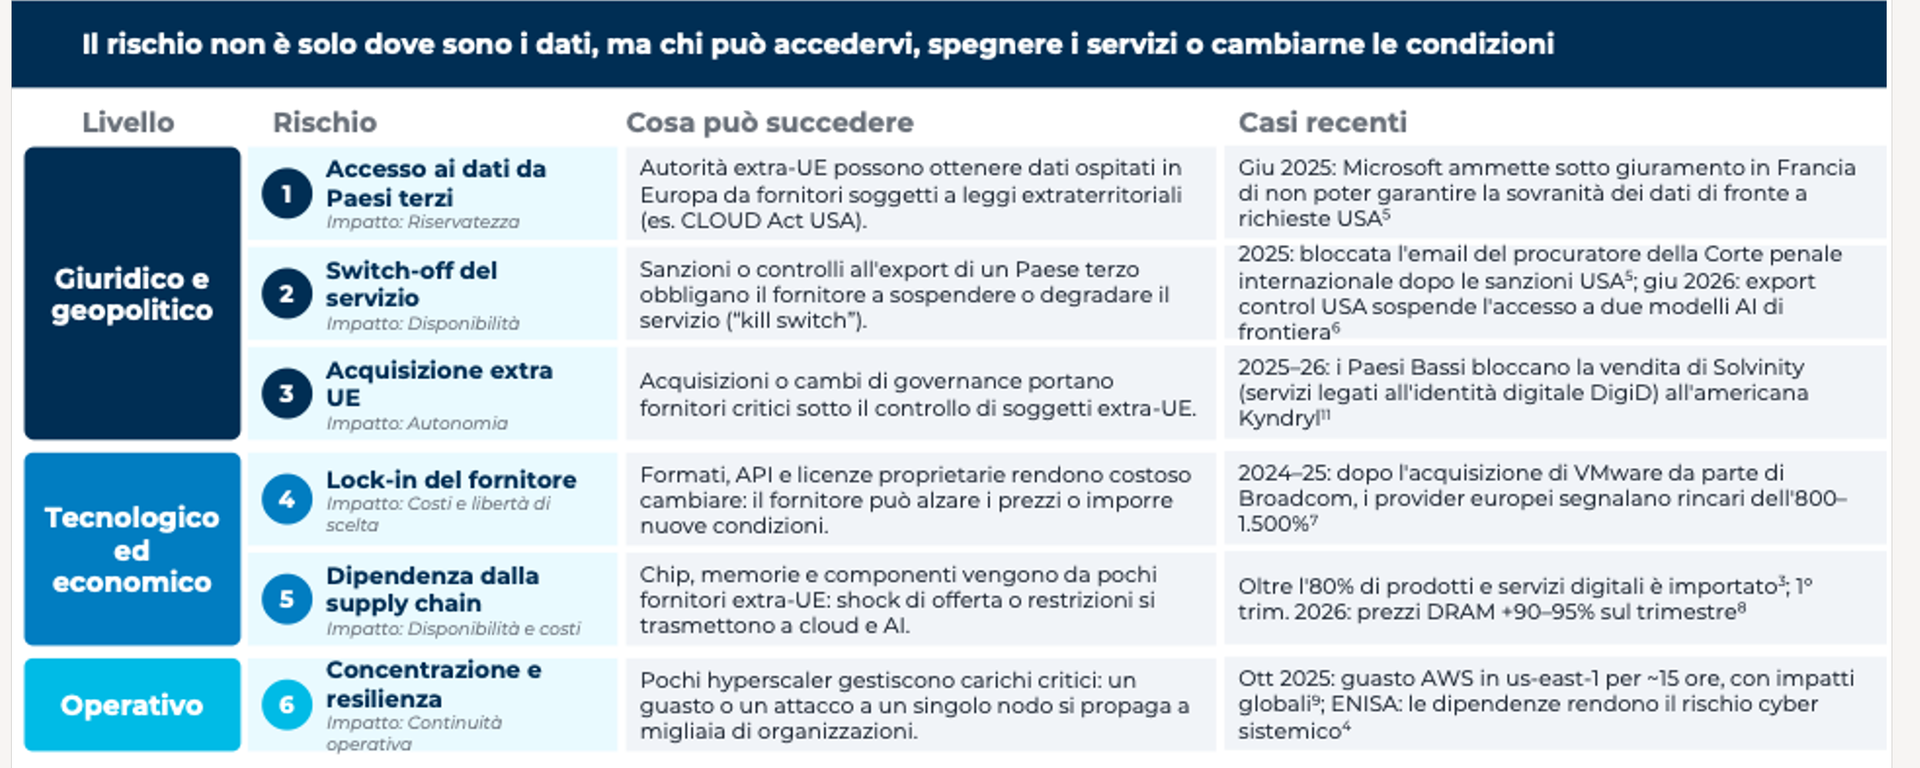
La ricerca distingue rischi giuridici e geopolitici, come quelli collegati al CLOUD Act statunitense e all’eventuale accesso ai dati da parte di autorità estere; rischi tecnologici ed economici, associati al lock-in e alle dipendenze della supply chain; e rischi operativi, tra cui la concentrazione di servizi critici presso pochi fornitori e le conseguenze di possibili indisponibilità. Acquisizioni societarie o cambiamenti nelle condizioni contrattuali possono modificare gli equilibri sui quali un’impresa ha costruito la propria architettura IT.

Dal Tech Sovereignty Package al Cloud and AI Development Act
La risposta dell’Unione europea sta affiancando agli strumenti normativi politiche più direttamente orientate allo sviluppo di capacità industriali. Piva ricostruisce il percorso che porta al Tech Sovereignty Package, nel quale si collocano il Cloud and AI Development Act (CADA) e il Chips Act 2.0, insieme alle iniziative sull’open source e sull’intelligenza artificiale applicata al settore energetico.
Nel disegno presentato, il CADA interviene su tre fronti: ricerca e innovazione, ampliamento della capacità di calcolo sul territorio europeo e definizione di requisiti di autonomia per i servizi acquistati dalle amministrazioni pubbliche. Gli investimenti infrastrutturali comprendono l’espansione dei data center e le iniziative sulle AI gigafactory. Sul versante dell’innovazione, la ricerca segnala l’attenzione per gli ambiti in cui l’Europa dispone di competenze industriali, come la physical AI e le applicazioni dell’intelligenza artificiale alla manifattura.
I quattro livelli di autonomia per il procurement pubblico
Il framework illustrato da Piva distingue quattro livelli di sovranità, calibrati secondo la criticità dei carichi di lavoro. Al livello di base, un soggetto anche controllato da un’azienda extra-UE può fornire il servizio purché abbia un’entità stabilita nell’Unione e conservi i dati sul territorio europeo. Il livello successivo aggiunge requisiti sulle attività operative e di supporto, che devono essere svolte all’interno dell’UE.
Per i livelli superiori diventano più stringenti i vincoli sul controllo societario da parte di soggetti extraeuropei, fino all’esclusione prevista per i servizi di massima criticità, con particolare riferimento alla difesa. Le proporzioni ipotizzate nel modello collocano la maggior parte dei carichi pubblici nelle categorie con requisiti meno restrittivi e una quota molto limitata nelle categorie più elevate.
Piva ricorda che si tratta di un impianto ancora in discussione, la cui applicabilità e le cui implicazioni sono oggetto di confronto. Il framework riguarda il procurement della pubblica amministrazione; per il settore privato è presentato come riferimento, senza imposizione generalizzata. Questa distinzione è importante anche per le imprese che operano con amministrazioni pubbliche o forniscono servizi digitali a filiere regolamentate.
Le cinque leve adottate dai Paesi europei
Il censimento degli Osservatori riunisce misure molto diverse, promosse soprattutto da Stati e amministrazioni pubbliche. Per leggerle, la ricerca individua cinque leve: regolamentare le condizioni di concorrenza e approvvigionamento, diversificare i fornitori, sostituire prodotti, migrare applicazioni e servizi, oppure costruire soluzioni proprie.
Quest’ultima è la strategia più ricorrente, con 12 iniziative, seguita dalla sostituzione (sette), dalla regolamentazione (cinque), dalla diversificazione (quattro) e dalla migrazione (tre). Le categorie distinguono scelte che comportano impegni e rischi differenti: introdurre più fornitori può essere meno impegnativo che trasferire sistemi già operativi, mentre sviluppare una piattaforma nazionale richiede capacità organizzative e investimenti propri.

Dal Belgio alla Francia: approcci differenti all’autonomia
Il Belgio ha scelto di realizzare un sistema di messaggistica sicura per specifiche esigenze istituzionali. Nei Paesi Bassi, la ricerca richiama il caso di Solvinity per mostrare l’uso di strumenti pubblici di controllo sulle operazioni societarie che riguardano servizi considerati strategici. Si tratta di interventi che agiscono su piani diversi: nel primo caso si costruisce un’applicazione; nel secondo si tutela il controllo di un asset tecnologico.
In Francia, secondo i casi presentati dagli Osservatori, Airbus ha trasferito 70 applicazioni da AWS verso una soluzione europea. La Germania ha adottato una strategia multicloud per limitare la dipendenza da un singolo provider. Le forze armate austriache, invece, hanno sostituito prodotti Microsoft con soluzioni open source. Questi esempi mostrano che la sovranità digitale assume forme differenti a seconda del servizio coinvolto e del punto della filiera sul quale si decide di intervenire.
La ricerca registra anche decisioni in direzione opposta. Piva cita Malta e Grecia, che hanno avviato collaborazioni con operatori extraeuropei, tra cui OpenAI, per sviluppare soluzioni e capacità applicative. Partnership di questo tipo possono accelerare la disponibilità di tecnologie, ma, come ha osservato il ricercatore, possono anche creare «situazioni di maggiore dipendenza». Il trade-off è particolarmente rilevante nei settori nei quali le offerte più avanzate sono concentrate in pochi operatori globali.

Molti interventi sulle applicazioni, pochi sugli strati profondi dello stack
È nella distribuzione tecnologica delle iniziative che emerge uno dei limiti principali della risposta europea. Diciassette interventi riguardano le applicazioni, nove le infrastrutture cloud e software e sei i modelli AI e LLM. La mappatura restituisce quindi una forte attenzione per strumenti d’uso quotidiano, rispetto agli strati dai quali dipende l’erogazione dei servizi.
Piva definisce una parte degli interventi «anche molto superficiali», riferendosi al fatto che spesso interessano l’office automation, dalle suite di produttività agli strumenti di collaborazione. Le iniziative sui modelli AI nazionali sono ancora limitate per dimensioni rispetto ai grandi concorrenti internazionali. Le migrazioni, inoltre, restano poco numerose: un segnale della difficoltà di modificare sistemi e processi già stabilizzati nel tempo.
Lo studio fotografa anche una risposta sviluppata soprattutto su base nazionale, con priorità e strumenti diversi. La frammentazione rende difficile leggere le misure come parti di un programma industriale unitario. Per valutare se le scelte adottate producano effettivamente margini di autonomia, diventa allora necessario guardare alle dipendenze che rimangono nei livelli sottostanti: un’applicazione può essere europea e continuare a poggiare su infrastrutture, componenti o piattaforme controllate altrove.
Come valutare la sovranità lungo tutto lo stack tecnologico
Gli Osservatori stanno sviluppando un framework che comprende infrastrutture fisiche e reti, semiconduttori e hardware, cloud e software infrastrutturale, piattaforme di sviluppo e gestione dei dati, modelli AI e applicazioni. I dati e i servizi ICT, dalla system integration all’orchestrazione, attraversano più livelli. Lo scopo è identificare per ciascuno i punti di interdipendenza, le alternative disponibili e le condizioni concrete per utilizzarle.
Piva precisa che questa parte della ricerca è ancora preliminare: la mappatura dei player internazionali supera i 200 soggetti, mentre il confronto diretto con i decisori aziendali è soltanto all’inizio. I prossimi approfondimenti ricostruiranno le filiere e i modelli di erogazione, distinguendo le dipendenze che possono essere ridotte con una scelta di sourcing da quelle che richiedono trasformazioni più ampie.
Cloud europeo: l’offerta esiste, ma lo switching ha un costo
Il cloud è il primo mercato sul quale gli Osservatori hanno avviato un confronto più dettagliato tra operatori internazionali ed europei. «Ci sono delle alternative europee, però sono operatori che hanno delle scale ancora molto limitate», spiega Piva.
I fornitori del continente presentano offerte commercialmente competitive, in particolare per i servizi infrastrutturali, ma lavorano su dimensioni molto inferiori rispetto agli hyperscaler. Il divario riguarda l’ampiezza dei cataloghi e la capacità di sviluppare rapidamente servizi complessi, elementi che diventano più rilevanti man mano che ci si sposta dalle risorse di base alle funzionalità gestite e avanzate.
La valutazione di una soluzione, tuttavia, deve tener conto delle esigenze reali dell’organizzazione: le differenze tra fornitori pesano in modo diverso su un carico infrastrutturale standard e su un’applicazione costruita attorno a servizi proprietari difficili da replicare.

A determinare la fattibilità di un cambio di fornitore contribuiscono anche i costi di switching: tempo necessario per migrare, disponibilità di competenze, revisione delle architetture e possibili modifiche ai processi. Anche quando il prezzo di un provider alternativo è competitivo, il trasferimento può richiedere investimenti che incidono sul risultato complessivo dell’operazione.
FAQ: cloud
Quali sono le principali piattaforme cloud e come si differenziano?
Le principali piattaforme cloud sul mercato sono AWS, Azure e Google Cloud Platform, che insieme detengono circa due terzi del mercato mondiale. AWS detiene il 32% del mercato ed è noto per la sua predisposizione ai Big Data, potenza di calcolo e supporto a tecnologie Open Source. Azure, con il 22% del mercato, è la scelta ideale per chi necessita di un cloud ibrido e per organizzazioni che utilizzano sistemi Windows. Google Cloud Platform, con l’11% del mercato, è più orientata ai servizi di cloud computing, con vantaggi nel Machine Learning e nell’analisi dei dati. Altri provider significativi includono IBM Cloud, Oracle Cloud, Salesforce, SAP, VMware e Adobe Creative Cloud, ciascuno con caratteristiche distintive e servizi specializzati per rispondere a esigenze specifiche.
Quali sono i modelli di servizio cloud più comuni?
I modelli di servizio cloud più comuni si dividono in tre categorie principali: Infrastructure as a Service (IaaS), che fornisce risorse informatiche virtualizzate come server, storage e networking; Platform as a Service (PaaS), che offre piattaforme di sviluppo e deployment di applicazioni; e Software as a Service (SaaS), che consente l’accesso a software applicativi tramite internet. Esistono anche diverse modalità di implementazione, tra cui cloud pubblici (risorse condivise tra organizzazioni), cloud privati (riservati a un’unica organizzazione) e cloud ibridi (combinazione di pubblico e privato). Il modello SaaS è particolarmente popolare per la sua facilità d’uso, aggiornamenti automatici e accesso universale, con esempi di successo come Salesforce per il CRM, Slack per la comunicazione aziendale e Microsoft 365 per la produttività.
Quali sono i vantaggi dell’adozione del cloud computing per le aziende?
L’adozione del cloud computing offre numerosi vantaggi alle aziende moderne. Innanzitutto, permette una significativa riduzione dei costi operativi grazie al modello pay-as-you-go, eliminando la necessità di investimenti iniziali in hardware. La scalabilità è un altro beneficio fondamentale, consentendo alle organizzazioni di aumentare o diminuire rapidamente le risorse in base alle esigenze. Il cloud garantisce anche maggiore agilità e flessibilità operativa, permettendo un accesso remoto ai dati e alle applicazioni. La sicurezza è migliorata grazie a soluzioni avanzate di protezione implementate dai provider cloud. Inoltre, il cloud facilita la collaborazione tra team distribuiti geograficamente e accelera l’innovazione, consentendo alle aziende di implementare rapidamente nuove tecnologie come l’intelligenza artificiale e il machine learning. Le applicazioni cloud stanno rivoluzionando i modelli di business tradizionali, offrendo opportunità senza precedenti per l’agilità operativa e la personalizzazione dei servizi.
Come garantire la sicurezza dei dati nel cloud?
Garantire la sicurezza dei dati nel cloud richiede un approccio multilivello che integri tecnologie avanzate e best practice. È fondamentale implementare la crittografia dei dati sia in transito che a riposo, utilizzando algoritmi all’avanguardia e gestendo attentamente le chiavi di crittografia. La gestione degli accessi deve basarsi sull’autenticazione multi-fattore e sul principio del minimo privilegio, mantenendo un registro dettagliato di tutti gli accessi. È consigliabile adottare un approccio “Zero Trust”, che prevede che nessun utente o dispositivo venga considerato automaticamente affidabile. Per la prevenzione della perdita di dati, è essenziale classificare i dati in base alla sensibilità, implementare controlli di accesso granulari, monitorare continuamente le attività e formare regolarmente il personale sui rischi di sicurezza. Nel contesto del GDPR, è necessario implementare la “privacy by design”, garantire la trasparenza nella gestione dei dati e gestire adeguatamente i trasferimenti internazionali di dati e i diritti degli interessati.
Come scegliere il fornitore di servizi cloud più adatto alle esigenze aziendali?
La scelta del fornitore di servizi cloud più adatto richiede un’analisi dettagliata di diversi fattori. È essenziale valutare l’affidabilità e la reputazione del provider, verificando la sua storia operativa e la capacità di mantenere elevati standard di servizio. La sicurezza è un aspetto cruciale: il provider deve offrire solide misure di protezione dei dati, conformità alle normative e trasparenza nelle politiche di sicurezza. La scalabilità e le prestazioni devono allinearsi alle esigenze aziendali, garantendo la capacità di crescere senza compromettere l’efficienza. È importante considerare anche i costi complessivi, inclusi quelli nascosti come penali per annullamento di contratti a lungo termine, e la qualità del supporto tecnico offerto. La localizzazione geografica dei data center può influire sulla conformità normativa e sulle prestazioni. Infine, è fondamentale verificare la compatibilità con l’infrastruttura esistente e la facilità di integrazione con altri sistemi. AWS, Azure e Google Cloud offrono ciascuno vantaggi specifici che possono fare pendere la bilancia verso una scelta piuttosto che un’altra.
Quali sono le sfide e i rischi nell’adozione del cloud computing?
L’adozione del cloud computing comporta diverse sfide e rischi che le organizzazioni devono affrontare. La mancanza di visibilità è una problematica significativa, poiché diventa difficile tracciare come e da chi viene effettuato l’accesso ai dati, specialmente quando si accede ai servizi cloud al di fuori delle reti aziendali. Il multitenancy negli ambienti di cloud pubblico può esporre a rischi quando i servizi vengono compromessi da attacchi diretti ad altre aziende. La gestione degli accessi e lo shadow IT rappresentano sfide importanti, soprattutto per le organizzazioni che non implementano politiche BYOD adeguate. La conformità normativa è spesso fonte di confusione, specialmente nelle implementazioni di cloud pubblico o ibrido. Le configurazioni errate costituiscono una delle principali cause di violazioni dei dati. Inoltre, l’asimmetria contrattuale con i fornitori cloud può portare a situazioni di lock-in tecnologico, con costi di cambiamento elevati che limitano la libertà negoziale dell’azienda. È fondamentale anche considerare i rischi legati alla sovranità dei dati e ai conflitti di legge tra diverse giurisdizioni.
Come garantire la conformità al GDPR nell’utilizzo del cloud storage?
Per garantire la conformità al GDPR nell’utilizzo del cloud storage, è necessario adottare un approccio sistematico che integri misure tecniche e organizzative. Fondamentale è implementare il principio di “privacy by design”, integrando la protezione dei dati fin dalle prime fasi di progettazione di qualsiasi soluzione di storage. La trasparenza nella gestione dei dati è essenziale, potendo dimostrare in ogni momento dove si trovano i dati, chi vi ha accesso e come vengono protetti. La crittografia dei dati, sia in transito che a riposo, utilizzando algoritmi all’avanguardia, è una misura tecnica imprescindibile. La gestione degli accessi deve basarsi su sistemi di autenticazione multi-fattore e sul principio del minimo privilegio. Particolare attenzione va posta ai trasferimenti internazionali di dati, implementando sistemi per tracciare e controllare la localizzazione fisica dei dati. È necessario inoltre predisporre sistemi flessibili per gestire i diritti degli interessati (accesso, rettifica, cancellazione). L’implementazione di un sistema di classificazione dei dati e la documentazione dettagliata di tutte le misure di sicurezza completano l’approccio alla conformità.
Quali sono i costi del cloud computing e come ottimizzarli?
I costi del cloud computing si basano su tre fattori principali: l’elaborazione (CPU e memoria utilizzate), lo storage (quantità di dati archiviati) e la rete (traffico dati in entrata e uscita). Tuttavia, esistono costi nascosti che spesso non vengono considerati inizialmente, come i costi di migrazione, formazione, integrazione, consulenza e gestione. Altri centri di costo includono persone (team/reparti) coinvolti, prodotti o servizi e processi come le migrazioni cloud, oltre a eventuali penali per l’annullamento di contratti a lungo termine. I prezzi del cloud seguono principalmente due strategie: pay-as-you-go (pagamento in base all’utilizzo effettivo) o prezzi riservati (sconti per impegni a lungo termine). Per ottimizzare i costi, è fondamentale misurare accuratamente quanto si spende in locale, calcolando sia i costi diretti che quelli indiretti e amministrativi, per comprendere meglio le risorse necessarie. Le applicazioni cloud eliminano molti costi fissi associati all’IT, come l’acquisto di hardware, la manutenzione di server locali e le licenze software rigide, permettendo alle aziende di pagare solo per ciò che effettivamente utilizzano.
Come implementare una strategia di cloud ibrido efficace?
Implementare una strategia di cloud ibrido efficace richiede un approccio bilanciato che combini il meglio dei cloud pubblici e privati. Azure è particolarmente indicato per questa soluzione, essendo la scelta migliore per chi necessita di un cloud ibrido, specialmente nelle organizzazioni che utilizzano sistemi operativi Windows. Una strategia efficace parte dalla valutazione dei carichi di lavoro esistenti, determinando quali applicazioni e dati sono adatti al cloud pubblico e quali devono rimanere in ambienti privati per motivi di sicurezza, conformità o prestazioni. È fondamentale implementare un’architettura che garantisca l’interoperabilità tra i diversi ambienti, utilizzando strumenti di orchestrazione che permettano di gestire risorse distribuite come un unico sistema. La sicurezza deve essere progettata in modo coerente su tutti gli ambienti, con politiche unificate per l’identità, l’accesso e la protezione dei dati. È importante anche mantenere un certo grado di autonomia decisionale rispetto ai fornitori, evitando lock-in tecnologici attraverso architetture evolutive che permettano di sostituire componenti senza fermare l’intero sistema.
Come integrare efficacemente l’intelligenza artificiale con i servizi cloud?
L’integrazione dell’intelligenza artificiale con i servizi cloud rappresenta una frontiera strategica per le aziende moderne. Secondo Gartner, entro il 2028, il cloud computing si trasformerà da disgregatore tecnologico a componente necessaria per mantenere la competitività aziendale, con oltre la metà delle aziende che adotteranno piattaforme cloud specifiche per settore. L’AI e il machine learning permettono alle organizzazioni di sfruttare l’ambiente fornito dai provider cloud per automatizzare i carichi di lavoro attraverso piattaforme altamente efficienti. Google Cloud Platform è particolarmente avanzata in questo ambito, offrendo vantaggi nel machine learning e nell’analisi dei dati. Quando l’AI diventa l’interfaccia dei processi, con agenti che consultano dati e attivano azioni, la frontiera si sposta dall’implementare singole funzionalità all’assicurare l’affidabilità del sistema: dati, integrazioni, regole, tracciabilità, sicurezza e governance. Per un’integrazione efficace, è essenziale implementare policy chiare, garantire la tracciabilità delle azioni degli agenti AI e mantenere il controllo dei dati, evitando che l’AI diventi una nuova forma di dipendenza tecnologica.




























Partecipa alla community