



Il Sistema IT-Wallet entra nella fase della sperimentazione regolata. Il provvedimento AgID del 23 ottobre 2026 definisce accesso, controlli e progetti, ma la sua utilità dipenderà dalla crescita coordinata delle attestazioni e dei servizi che le accettano.
Indice degli argomenti
Il regolamento che disciplina la registrazione dei soggetti pubblici e privati al Sistema IT-Wallet
Con la determinazione n. 164 del 23 ottobre 2026, l’Agenzia per l’Italia Digitale (AgID) ha adottato il regolamento che disciplina la registrazione dei soggetti pubblici e privati al Sistema IT-Wallet e la presentazione dei progetti di sperimentazione[1]. Il provvedimento definisce le condizioni amministrative e tecniche per partecipare all’ecosistema italiano del portafoglio digitale, dopo una serie di decreti che ne hanno stabilito l’architettura e le regole di funzionamento.
La sperimentazione rappresenta anche un’opportunità per affrontare una questione che riguarda direttamente l’utilità dell’IT-Wallet per i cittadini: la disponibilità di numerose credenziali digitali non assicura, da sola, che queste possano essere utilizzate nella vita quotidiana.
Un cittadino potrebbe conservare nel proprio portafoglio elettronico un’attestazione ISEE valida, senza poterla utilizzare per richiedere un’agevolazione se l’amministrazione o l’impresa che eroga il servizio non fosse in grado di riceverla e verificarla.
L’utilità del Sistema IT-Wallet dipende dai servizi
L’esempio mette in evidenza una caratteristica dell’IT-Wallet che può essere interpretata attraverso la teoria economica dei two-sided markets, i mercati a due versanti. Il sistema deve favorire la partecipazione coordinata di chi emette le attestazioni (issuer) e di chi le verifica per erogare servizi (verifier). Il valore che ciascun versante ricava dalla propria partecipazione dipende anche dallo sviluppo dell’altro.
Le regole della sperimentazione possono contribuire a verificare l’interoperabilità delle soluzioni e a individuare modalità di integrazione più efficaci. Il loro impatto sull’adozione dei servizi dipenderà dalle scelte degli operatori, dagli incentivi economici e dalle condizioni che saranno definite per l’esercizio ordinario.
Il calendario europeo aggiunge due scadenze: il 24 dicembre 2026 per la disponibilità di almeno un portafoglio europeo di identità digitale in ciascuno Stato membro e il 24 dicembre 2027 per l’obbligo di accettazione da parte di determinate imprese. Nel mezzo, il 3 agosto 2027, scade il termine italiano per l’adesione delle amministrazioni e degli altri soggetti pubblici interessati come fonti dei dati.
Il Sistema IT-Wallet dai documenti digitali ai servizi per i cittadini
Dal 4 dicembre 2024, attraverso la funzionalità Documenti su IO, i cittadini possono aggiungere al proprio smartphone le versioni digitali della patente di guida, della Tessera Sanitaria – Tessera Europea di Assicurazione Malattia e della Carta Europea della Disabilità[2].
Questi documenti sono utilizzabili nei contesti previsti dalla normativa. La patente digitale, ad esempio, può essere mostrata in Italia durante un controllo delle forze dell’ordine.
Il progetto IT-Wallet prevede un’evoluzione di queste funzionalità, per consentire ai cittadini di presentare informazioni certificate e dimostrare il possesso di determinati requisiti quando accedono ai servizi pubblici e privati.
ISEE, dalla fonte autentica all’attestazione elettronica
Per comprendere il funzionamento previsto, consideriamo l’Indicatore della Situazione Economica Equivalente (ISEE), utilizzato per valutare la condizione economica dei nuclei familiari ai fini dell’accesso a numerose prestazioni e agevolazioni.
L’ISEE viene calcolato dall’INPS sulla base delle informazioni disponibili e di quelle dichiarate attraverso la Dichiarazione Sostitutiva Unica (DSU). Può essere richiesto, ad esempio, per ottenere agevolazioni sulle tariffe dei servizi comunali, contributi sociali o altri benefici subordinati alla situazione economica familiare.
Oggi gli enti erogatori possono già acquisire e verificare le informazioni ISEE attraverso i canali previsti dall’ordinamento. In altri procedimenti, il cittadino deve comunicare gli estremi dell’attestazione o compiere ulteriori passaggi documentali.
Il futuro IT-Wallet potrà aggiungere una modalità di presentazione: il cittadino potrà ottenere nel portafoglio un’attestazione elettronica ISEE e utilizzarla, nei servizi abilitati, per comunicare le informazioni richieste.
Il decreto del 17 giugno 2026 include espressamente l’ISEE fra gli attestati elettronici da assicurare prioritariamente durante la sperimentazione. Individua nell’INPS il titolare della fonte autentica dalla quale devono provenire i dati necessari alla generazione dell’attestato[3].
Per fonte autentica si intende un archivio o sistema riconosciuto come riferimento primario per determinate informazioni.
Nel caso dell’ISEE, l’INPS svolge questa funzione. Il soggetto che emette l’attestazione elettronica utilizza le informazioni provenienti dalla fonte autentica per produrre una credenziale verificabile, secondo le regole tecniche applicabili.
Divulgazione selettiva e informazioni strettamente necessarie
Il modello europeo introduce la possibilità di limitare le informazioni comunicate a quelle necessarie per ottenere il servizio.
Consideriamo un’agevolazione comunale accessibile ai nuclei familiari con un ISEE inferiore a una determinata soglia. Qualora venissero sviluppate attestazioni e procedure di verifica capaci di supportare questo specifico caso d’uso, il cittadino potrebbe dimostrare il rispetto della soglia richiesta senza comunicare necessariamente l’intero valore dell’indicatore.
È un esempio delle possibilità offerte dalla divulgazione selettiva, principio previsto dal regolamento europeo sull’identità digitale[4]. La realizzazione concreta di una simile verifica dipenderà dal contenuto delle attestazioni, dai requisiti del servizio e dalle specifiche tecniche applicabili.
Il modello potrebbe ridurre la circolazione di informazioni personali non necessarie. Per il cittadino, però, il vantaggio si concretizzerebbe soltanto se gli enti che concedono le agevolazioni integrassero l’IT-Wallet nelle proprie procedure.
Un’attestazione ISEE conservata nel portafoglio, ma inutilizzabile nei servizi che la richiedono, avrebbe un’utilità molto limitata.

Figura 1. Dall’attestazione ISEE all’accesso ai servizi nel Sistema IT-Wallet.
Le norme che hanno definito il Sistema IT-Wallet
La base giuridica del Sistema IT-Wallet è l’articolo 64-quater del Codice dell’amministrazione digitale, introdotto nel 2024.
Nel 2026 sono stati pubblicati tre provvedimenti che hanno precisato l’organizzazione del sistema e le modalità del suo sviluppo.
Il decreto del 17 giugno, pubblicato nella Gazzetta Ufficiale del 23 luglio, ha approvato le Linee guida del Sistema IT-Wallet e disciplinato la sperimentazione, individuando le categorie dei partecipanti e il quadro tecnico di riferimento[5].
Il decreto del 19 marzo, pubblicato successivamente, il 3 agosto, ha definito i compiti dei soggetti istituzionali coinvolti, previsto il rilascio graduale delle funzionalità e introdotto i principi per la sostenibilità economica del sistema[6].
Il decreto del 31 luglio, pubblicato il 10 settembre, ha individuato gli organismi nazionali competenti per l’identità digitale europea, organizzando il percorso di certificazione delle soluzioni italiane destinate a essere riconosciute nell’Unione[7].
La determinazione AgID del 23 ottobre interviene sulla dimensione amministrativa e operativa di questo percorso.
Il regolamento stabilisce chi può partecipare alla sperimentazione, quali requisiti deve dimostrare, come avviene la registrazione e quali controlli sono previsti prima dell’integrazione delle soluzioni.
Regolamento AgID e accesso alla sperimentazione IT-Wallet
Il regolamento adottato con la determinazione n. 164/2026 disciplina la registrazione al Sistema IT-Wallet in sede di prima applicazione e istituisce lo Spazio di Sperimentazione IT-Wallet, un ambiente controllato nel quale i partecipanti possono effettuare verifiche di interoperabilità, test e attività di integrazione.
Ruoli e responsabilità nell’ecosistema
Il funzionamento dell’IT-Wallet richiede l’intervento di soggetti con responsabilità differenti.
- I fornitori di wallet realizzano e gestiscono le applicazioni utilizzate dai cittadini. La soluzione pubblica è affidata a PagoPA, attraverso l’evoluzione del Portafoglio integrato nell’app IO. Sono previste anche soluzioni private.
- I fornitori di attestati elettronici emettono le credenziali digitali relative all’identità o agli attributi delle persone. L’Istituto Poligrafico e Zecca dello Stato (IPZS) svolge i ruoli esclusivi previsti dal regolamento per il rilascio degli attestati elettronici di identificazione personale e di quelli di interesse pubblico.
- I titolari delle fonti autentiche rendono disponibili i dati affidabili dai quali possono essere generate le attestazioni. Nel caso dell’ISEE, questa funzione compete all’INPS.
- I verificatori, denominati anche relying parties, sono i soggetti pubblici e privati che ricevono e verificano gli attestati presentati dagli utenti per accedere ai servizi.
Il regolamento disciplina anche gli aggregatori, soggetti che offrono e gestiscono soluzioni di verifica per conto di uno o più verificatori.
AgID conserva la responsabilità regolatoria e di controllo del Registro IT-Wallet, mentre IPZS è incaricato della sua realizzazione e gestione tecnologica[8].
Domande, requisiti di sicurezza e controlli
I soggetti interessati devono presentare una domanda di registrazione ad AgID, accompagnata dalla documentazione prevista in funzione del ruolo assunto.
L’istruttoria amministrativa ha un termine ordinario di novanta giorni. Se entro tale termine non viene comunicato un diniego, la domanda si considera accolta con riserva, ferme le possibilità di sospensione previste dal regolamento. L’iscrizione nel Registro IT-Wallet diventa effettiva soltanto dopo il superamento dei test tecnici applicabili.
I requisiti comprendono, secondo i ruoli, certificazioni di sicurezza, garanzie assicurative, controlli sull’affidabilità delle soluzioni e misure per la continuità dei servizi. Per i fornitori di wallet e di attestati sono previsti controlli periodici di sicurezza, attività di analisi dei rischi e verifiche tecniche delle vulnerabilità.
Queste condizioni servono a definire un livello di affidabilità comune per soggetti che dovranno scambiarsi informazioni certificate.
Progetti sperimentali e casi d’uso innovativi
Il regolamento distingue la validazione delle soluzioni già previste dal quadro tecnico dai progetti che intendono sperimentare funzionalità, servizi o casi d’uso innovativi.
Per questi ultimi è richiesta la presentazione di un progetto ad AgID, corredato da obiettivi misurabili, architettura tecnologica, analisi dei rischi e risorse dedicate. La durata ordinaria non supera diciotto mesi, salvo proroghe motivate.
AgID valuta le proposte sentendo l’Agenzia per la cybersicurezza nazionale per gli aspetti di sicurezza e il Dipartimento per la trasformazione digitale per la coerenza con gli indirizzi strategici nazionali.
Al termine del progetto deve essere prodotta una relazione tecnica finale. I risultati potranno contribuire all’aggiornamento delle regole e delle specifiche tecniche del sistema[9].
Il regolamento non individua espressamente la misurazione degli effetti di rete come finalità autonoma della sperimentazione. Prevede però la valutazione del valore aggiunto delle soluzioni per il sistema e per gli utenti, l’impiego di metriche e la possibilità di esplorare nuovi casi d’uso.
Queste disposizioni offrono uno spazio per verificare quali integrazioni tecnologiche e organizzative possano favorire lo sviluppo di un ecosistema concretamente utilizzabile.
Il Sistema IT-Wallet come piattaforma a due versanti
Il modello dell’IT-Wallet può essere interpretato utilizzando la teoria dei two-sided markets, sviluppata dagli economisti Jean-Charles Rochet e Jean Tirole[10].
Un mercato a due versanti presenta gruppi di partecipanti interdipendenti. Il valore che ciascun gruppo ricava dalla piattaforma dipende anche dalla presenza e dalle attività dell’altro.
Nel caso dell’IT-Wallet, una prima rappresentazione distingue il lato degli issuer, i soggetti che emettono le attestazioni, dal lato dei verifier, che le utilizzano per erogare servizi.
I cittadini costituiscono un ulteriore gruppo di partecipanti: sono i titolari dei portafogli, richiedono le credenziali e decidono quando presentarle. In termini economici, l’IT-Wallet presenta quindi caratteristiche di una piattaforma multilaterale. La distinzione tra issuer e verifier resta particolarmente utile per analizzare la complementarità fra disponibilità delle attestazioni e servizi abilitati.
Issuer: le attestazioni sono solo il punto di partenza
La crescita dell’ecosistema richiede che aumentino le informazioni che i cittadini possono ottenere in forma di attestazione elettronica.
L’ISEE rappresenta un esempio significativo. La norma ne prevede il rilascio prioritario durante la sperimentazione, con l’obiettivo di renderlo utilizzabile attraverso il portafoglio. Questa disponibilità costituisce una condizione necessaria, ma il suo valore effettivo dipende dalle occasioni di utilizzo.
Un cittadino che abbia nel proprio wallet l’attestazione ISEE potrebbe continuare a dover seguire le procedure tradizionali per richiedere una riduzione della tariffa comunale, se il relativo servizio non fosse stato integrato con il sistema. Anche la presenza di numerose altre attestazioni, come residenza, certificazioni e requisiti personali, non risolverebbe il problema.
Il numero delle credenziali disponibili descrive la capacità dell’ecosistema di rappresentare informazioni certificate. La loro utilità dipende dai servizi nei quali possono essere presentate e riconosciute.
Per gli emittenti esiste un problema di priorità negli investimenti. Realizzare e mantenere un’attestazione elettronica comporta attività tecniche, organizzative e di gestione del suo ciclo di vita.
La disponibilità di servizi interessati a utilizzarla può giustificare questi investimenti. In assenza di una domanda concreta, il rischio è sviluppare credenziali destinate a un utilizzo limitato.
Verifier: i servizi trasformano le credenziali in utilità
Il secondo versante comprende le amministrazioni, gli enti e le imprese che verificano le attestazioni per erogare servizi.
Consideriamo un Comune che conceda agevolazioni tariffarie sulla base dell’ISEE.
L’integrazione con l’IT-Wallet potrebbe consentire al cittadino di presentare un’attestazione elettronica verificabile nell’ambito della richiesta, riducendo alcuni passaggi documentali e semplificando il procedimento.
Per ottenere questi benefici, il Comune dovrebbe però adattare le proprie applicazioni, definire le informazioni da acquisire e organizzare il processo di verifica secondo le regole applicabili. Il vantaggio dipenderebbe dalla frequenza delle richieste, dalla possibilità di riutilizzare l’integrazione in più servizi e dall’effettiva riduzione degli oneri amministrativi.
Analoghe considerazioni riguardano i soggetti privati che offrono servizi subordinati alla verifica di requisiti personali.
Un’impresa potrebbe essere interessata a verificare che un cittadino abbia diritto a un’agevolazione, purché il sistema consenta di acquisire un’informazione pertinente e sufficiente, con costi e complessità compatibili con il servizio erogato. L’utilità dell’attestazione cresce quando aumentano le occasioni nelle quali può essere presentata. Allo stesso tempo, la diffusione delle attestazioni rende più conveniente per i verificatori investire nella loro accettazione.
Effetti di rete e avvio coordinato dell’ecosistema
Questa relazione è riconducibile ai cross-side network effects, gli effetti di rete incrociati.
Un effetto di rete si manifesta quando la partecipazione di un soggetto modifica il valore che altri ricavano dall’utilizzo della stessa infrastruttura. Nel caso dell’IT-Wallet, l’attivazione di nuovi servizi abilitati alla verifica dell’ISEE potrebbe aumentare il valore dell’attestazione per i cittadini che la possiedono.
La maggiore disponibilità di cittadini in grado di presentarla potrebbe, a sua volta, incentivare altri enti a integrare il wallet nelle proprie procedure. La crescita può alimentare un processo cumulativo, nel quale l’espansione di un versante sostiene quella dell’altro.
Gli effetti di rete, tuttavia, non si manifestano automaticamente.
Un nuovo attestato produce valore aggiuntivo limitato quando riguarda un requisito che nessun servizio richiede. Un nuovo verificatore può contribuire poco alla diffusione del sistema se richiede credenziali ancora indisponibili o se l’integrazione viene utilizzata raramente.
La complementarità tra gli attributi disponibili e i servizi che li richiedono conta quindi più della semplice numerosità dei partecipanti.
Esiste anche il rischio di un equilibrio caratterizzato da scarsa adozione. Gli emittenti possono rinviare gli investimenti perché ritengono insufficiente il numero di verificatori interessati. I verificatori possono attendere una maggiore disponibilità di attestazioni e una diffusione più ampia dei wallet tra gli utenti.
La letteratura sui mercati a due versanti descrive questa situazione come un problema di coordinamento fra gruppi interdipendenti. Per superarlo, la governance dell’ecosistema deve individuare le condizioni che rendono conveniente una crescita coordinata.
Nel caso italiano, la previsione normativa di attestazioni prioritarie, gli obblighi di adesione delle fonti autentiche pubbliche e le future regole europee sull’accettazione dei wallet possono contribuire a ridurre l’incertezza dei partecipanti. L’effetto concreto dipenderà dalla disponibilità dei servizi e dai costi di integrazione.
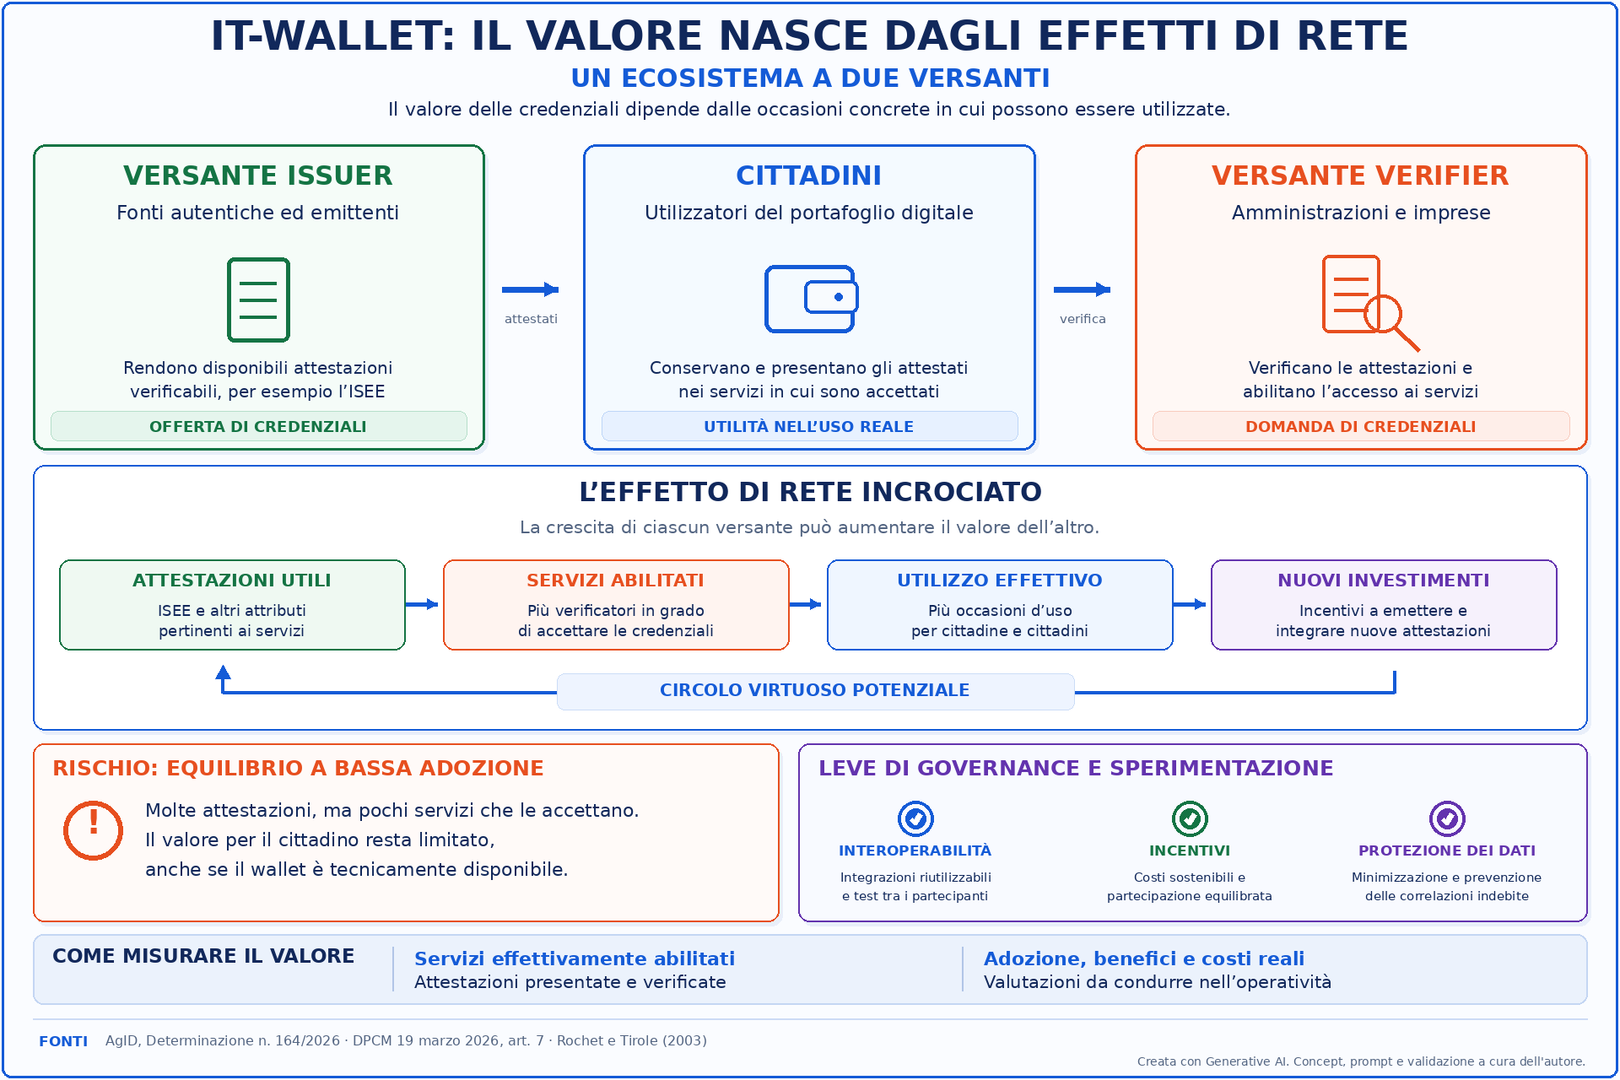
Figura 2. IT-Wallet come mercato a due versanti: effetti di rete tra issuer, cittadini e verifier.
Le metriche per valutare la sperimentazione
La sperimentazione disciplinata da AgID offre l’opportunità di affrontare alcune di queste interdipendenze.
Il regolamento richiede che i progetti innovativi presentino obiettivi misurabili e indicatori utili per valutarne i risultati. L’analisi dei mercati a due versanti suggerisce di utilizzare questa possibilità per comprendere quali combinazioni di attestazioni, procedure di verifica e servizi possano produrre i maggiori benefici.
Nel caso dell’ISEE, ad esempio, un progetto potrebbe analizzare l’intera sequenza tecnica che va dall’emissione dell’attestazione alla sua presentazione, fino alla verifica del requisito richiesto da un servizio. La sperimentazione potrebbe consentire di confrontare differenti modalità di integrazione, misurando la complessità degli interventi, i tempi tecnici, i requisiti di sicurezza e la possibilità di riutilizzare le stesse componenti in più procedimenti.
Un aspetto da valutare riguarda proprio la riusabilità.
Se un Comune dovesse realizzare un’integrazione specifica per ciascuna agevolazione, i costi potrebbero scoraggiare l’estensione del sistema. Componenti interoperabili e riutilizzabili potrebbero invece rendere più semplice abilitare ulteriori servizi che richiedono la verifica dell’ISEE.
Questa impostazione permetterebbe di individuare i modelli tecnologici e organizzativi più promettenti per lo sviluppo del versante dei verificatori.
L’attuale ambiente nazionale di test utilizza dati non riferibili a cittadini reali[11]. Le attività condotte in questo contesto possono verificare il funzionamento delle integrazioni, ma non consentono, da sole, di misurare il comportamento effettivo degli utenti o l’adozione dei servizi in condizioni operative.
Una valutazione completa degli effetti di rete richiederà osservazioni sull’utilizzo reale, nel rispetto delle regole sulla protezione dei dati personali.
Costi, incentivi e sostenibilità del modello
La sostenibilità economica rappresenta un’altra variabile che può influenzare lo sviluppo dei due versanti.
L’articolo 7 del decreto del 19 marzo 2026 stabilisce il principio della gratuità delle funzionalità essenziali per i cittadini e prevede che determinati servizi aggiuntivi possano essere remunerati[12]. Fra le possibili fonti di ricavo sono contemplate tariffe a carico dei verificatori diversi dalle pubbliche amministrazioni, anche proporzionate al numero delle transazioni o ai servizi richiesti.
Il decreto rinvia a un successivo provvedimento la definizione dei servizi di base, di quelli remunerabili, delle tariffe e delle modalità di remunerazione.
La struttura dei corrispettivi influenzerà gli incentivi dei partecipanti. Tariffe elevate per le verifiche potrebbero scoraggiare i servizi nei quali il valore economico della singola interazione è contenuto. Una diffusione limitata dei verificatori ridurrebbe le occasioni di utilizzo delle attestazioni.
Un modello che favorisse la partecipazione dei verificatori senza assicurare la copertura dei costi necessari all’emissione, alla sicurezza e al mantenimento delle credenziali presenterebbe invece problemi di sostenibilità per gli altri partecipanti.
La questione riguarda la distribuzione dei costi fra i versanti dell’ecosistema e la capacità di preservare gli incentivi alla partecipazione.
Nel caso dell’ISEE, i benefici dell’integrazione possono assumere anche una dimensione collettiva, legata alla semplificazione amministrativa e alla maggiore accessibilità delle prestazioni. Questi benefici non sempre coincidono con i ricavi dei singoli operatori. La governance pubblica deve tenerne conto quando definisce le condizioni di funzionamento del sistema.
Le esternalità negative da prevenire
La diffusione dei servizi può produrre benefici, ma comporta rischi che devono essere gestiti.
Un numero crescente di verificatori potrebbe aumentare le occasioni nelle quali ai cittadini vengono richieste informazioni personali. La normativa europea e quella italiana prevedono regole per limitare la raccolta dei dati a quanto necessario e contrastare le correlazioni indebite tra attività svolte in contesti differenti.
L’attestazione ISEE offre un esempio concreto della necessità di applicare questi principi: la verifica del diritto a un’agevolazione deve essere progettata per evitare acquisizioni di informazioni ulteriori rispetto a quelle pertinenti. La governance degli effetti di rete deve quindi considerare contemporaneamente la diffusione dei servizi, gli incentivi economici e la protezione degli utenti. Un ecosistema nel quale l’aumento dei verificatori comportasse richieste eccessive di dati rischierebbe di compromettere la fiducia necessaria alla sua adozione.
Le scadenze europee e italiane del Sistema IT-Wallet
Il regolamento europeo sull’identità digitale, introdotto con il regolamento (UE) 2024/1183, comunemente denominato eIDAS2, prevede la realizzazione dei portafogli europei di identità digitale, gli EUDI Wallet[13]. La disciplina stabilisce obblighi con scadenze differenti per gli Stati membri, le amministrazioni pubbliche e determinate imprese.
24 dicembre 2026: almeno un portafoglio europeo disponibile
L’articolo 5-bis di eIDAS stabilisce che ogni Stato membro debba mettere a disposizione almeno un portafoglio europeo di identità digitale entro ventiquattro mesi dall’entrata in vigore degli atti di esecuzione pertinenti. Gli atti iniziali sono entrati in vigore il 24 dicembre 2024. La scadenza corrisponde quindi al 24 dicembre 2026, termine comunemente indicato dalla Commissione europea come fine 2026[14].
La disponibilità dell’EUDI Wallet richiede il rispetto delle disposizioni europee in materia di funzionalità, sicurezza e certificazione.
Il Sistema IT-Wallet italiano è destinato a convergere verso questo modello, ma la disponibilità dei documenti digitali nell’app IO e la partecipazione alla sperimentazione nazionale non equivalgono, da sole, alla certificazione europea. Per i cittadini, l’utilizzo del portafoglio europeo è volontario. Il regolamento prevede la gratuità dell’emissione, dell’utilizzo e della revoca del wallet per le persone fisiche, secondo le condizioni stabilite, e tutela la possibilità di accedere ai servizi attraverso modalità alternative.
3 agosto 2027: l’adesione delle fonti autentiche pubbliche
L’articolo 5, comma 3, del decreto del 19 marzo 2026 stabilisce che i soggetti pubblici individuati dall’articolo 2, comma 2, del Codice dell’amministrazione digitale aderiscano al Sistema IT-Wallet come titolari di fonti autentiche entro dodici mesi dalla pubblicazione del decreto. Il termine scade il 3 agosto 2027[15].
L’adesione deve consentire di mettere a disposizione i dati e i documenti necessari all’emissione degli attestati elettronici. Per l’ecosistema, questa previsione può contribuire ad ampliare l’offerta delle credenziali disponibili. Resta la necessità che gli attestati siano effettivamente emessi e che i verificatori li accettino nei servizi.
Il rispetto dell’obbligo di adesione delle fonti autentiche costituisce quindi una condizione di sviluppo del versante degli issuer, senza assicurare automaticamente la crescita del versante dei verifier.
24 dicembre 2027: l’accettazione da parte delle imprese
L’articolo 5-septies, paragrafo 2, di eIDAS stabilisce che determinate imprese private debbano accettare il portafoglio europeo entro trentasei mesi dall’entrata in vigore degli atti di esecuzione richiamati dalla disposizione. La scadenza corrisponde al 24 dicembre 2027.
L’obbligo riguarda le imprese che, per disposizione normativa europea o nazionale oppure per obbligo contrattuale, devono utilizzare un’autenticazione forte dell’utente per l’identificazione online. La norma esclude le microimprese e le piccole imprese, secondo la definizione europea.
Tra i settori considerati rientrano trasporti, energia, sanità, servizi postali, infrastrutture digitali, istruzione, telecomunicazioni, banche e Prestatori di Servizi di Pagamento.
L’appartenenza a uno di questi settori non determina automaticamente l’obbligo: occorre verificare la presenza delle condizioni stabilite dalla disposizione. L’accettazione deve avvenire su richiesta volontaria dell’utente. Per le imprese coinvolte, il termine impone di predisporre le condizioni necessarie all’utilizzo del portafoglio nei servizi interessati.
Dal punto di vista dei mercati a due versanti, gli obblighi di accettazione possono contribuire ad ampliare il numero dei verificatori disponibili, riducendo uno degli ostacoli alla diffusione del wallet. La loro efficacia economica dipenderà anche dall’utilità delle credenziali che i servizi saranno in grado di acquisire e verificare.
Obblighi distinti per servizi pubblici e grandi piattaforme
La disciplina europea prevede obblighi distinti per gli organismi del settore pubblico e per le piattaforme online di dimensioni molto grandi individuate dal Digital Services Act.
Gli organismi pubblici devono accettare i portafogli europei quando gli Stati membri richiedono l’identificazione e l’autenticazione elettronica per accedere ai loro servizi online. Le piattaforme online di dimensioni molto grandi che richiedono l’autenticazione degli utenti per accedere ai servizi devono consentire, alle condizioni stabilite, l’utilizzo volontario dell’EUDI Wallet. Questi obblighi non devono essere confusi con quello del 24 dicembre 2027 previsto per determinate imprese private.
Inadempimenti e sanzioni nel quadro dell’IT-Wallet
L’attuazione degli obblighi richiede di distinguere le misure amministrative previste dal regolamento nazionale dalle disposizioni sanzionatorie europee.
Diffida, sospensione e revoca della registrazione
L’articolo 11 del regolamento AgID stabilisce che, quando emergano violazioni dei requisiti o degli obblighi applicabili, l’Agenzia possa diffidare il soggetto registrato a ripristinare le condizioni di conformità.
In caso di mancato adempimento alla diffida, oppure in presenza di violazioni gravi e reiterate, AgID può disporre la sospensione o la revoca della registrazione al Sistema IT-Wallet[16]. Queste misure incidono sulla partecipazione dell’operatore all’ecosistema nazionale.
Il regime sanzionatorio previsto da eIDAS
L’articolo 16 del regolamento eIDAS, come modificato da eIDAS2, impone agli Stati membri di stabilire sanzioni effettive, proporzionate e dissuasive per le violazioni del regolamento[17]. La disposizione indica specifici requisiti relativi alle sanzioni amministrative pecuniarie per i prestatori di servizi fiduciari qualificati e non qualificati.
Per queste categorie, le legislazioni nazionali devono prevedere massimali non inferiori a 5 milioni di euro oppure, per le persone giuridiche, all’1% del fatturato mondiale annuo quando tale importo risulti superiore. Questi importi riguardano le categorie espressamente individuate dalla disposizione e non costituiscono automaticamente la sanzione applicabile a qualsiasi impresa che ometta di accettare l’EUDI Wallet.
Mancata accettazione nel 2027: un quadro ancora incompleto
L’obbligo previsto dall’articolo 5-septies, paragrafo 2, di eIDAS è stabilito direttamente dal regolamento europeo. Alla data di redazione di questo articolo (26 ottobre 2026) non risulta individuato alcun regime sanzionatorio pecuniario specifico, completo di importi e procedimento, riferito esclusivamente alla mancata accettazione dell’EUDI Wallet da parte delle imprese comprese nell’obbligo. Questa circostanza non permette di concludere che un eventuale inadempimento sarà necessariamente privo di conseguenze.
Il regolamento di esecuzione (UE) 2025/848 disciplina, inoltre, la registrazione delle parti facenti affidamento sui portafogli europei e contempla misure di sospensione o cancellazione della registrazione in presenza delle condizioni previste[18]. Sono strumenti differenti da una sanzione pecuniaria per mancata accettazione.
La disciplina nazionale di vigilanza e le misure concretamente applicabili dovranno essere valutate alla luce degli ulteriori sviluppi normativi.
I passaggi ancora aperti per rendere operativo l’IT-Wallet
La determinazione AgID del 23 ottobre 2026 rende più definito il percorso di partecipazione al Sistema IT-Wallet e istituisce una cornice regolata per la sperimentazione. Rimangono da completare alcuni passaggi necessari all’esercizio ordinario.
Le specifiche tecniche per la sperimentazione sono già disponibili nel repository pubblico indicato dal Dipartimento per la trasformazione digitale. La disponibilità dei materiali tecnici deve essere distinta dalla loro adozione formale secondo il procedimento previsto dal decreto del 17 giugno 2026.
Sul versante della protezione dei dati, il Garante ha espresso parere favorevole con il provvedimento n. 631 del 23 settembre 2026 sullo schema di decreto relativo alle misure tecniche e organizzative applicabili ai trattamenti effettuati nell’ambito del Sistema IT-Wallet[19]. Il parere non equivale all’adozione definitiva del decreto, per la quale non è stata individuata, alla data in cui si scrive questo contributo, una conferma nelle fonti istituzionali esaminate.
Resta anche la definizione del modello economico previsto dall’articolo 7 del decreto del 19 marzo 2026, necessaria per determinare i servizi di base, quelli remunerabili e le condizioni di partecipazione economica degli operatori.
La convergenza verso l’EUDI Wallet richiede il completamento delle attività di certificazione europea e degli adempimenti necessari al riconoscimento delle soluzioni. Questi passaggi riguardano la costruzione dell’infrastruttura giuridica, tecnica e organizzativa.
La piena utilità dell’IT-Wallet dipenderà, però, anche dalla capacità di attivare un numero adeguato di servizi e di rendere conveniente la partecipazione dei diversi soggetti.
Dai test tecnici agli indicatori di valore
La distinzione fra disponibilità dell’infrastruttura e sviluppo dell’ecosistema suggerisce di ampliare gli indicatori utilizzati per valutarne l’avanzamento.
Il numero dei wallet attivati e delle attestazioni disponibili fornisce informazioni sulla diffusione dello strumento e sulla capacità di emissione delle credenziali, ma per misurarne l’utilità occorrerà considerare anche quanti servizi siano effettivamente abilitati, quali attestazioni accettino e con quale frequenza vengano utilizzate.
Nel caso dell’ISEE, sarebbe utile conoscere quanti procedimenti consentano di presentare l’attestazione attraverso il wallet, quali amministrazioni e imprese abbiano integrato la verifica e quali benefici organizzativi siano stati effettivamente ottenuti.
Un ulteriore elemento di valutazione riguarda il rapporto tra i costi sostenuti dai partecipanti e i vantaggi generati dall’integrazione. La sperimentazione può aiutare a individuare le condizioni tecniche e organizzative più favorevoli. La successiva osservazione dell’operatività reale sarà necessaria per verificare se tali condizioni producano un’adozione sostenibile.
Questa prospettiva permette di distinguere il successo della costruzione del sistema dalla sua capacità di generare valore.
La spendibilità nei servizi come vero banco di prova
L’esperienza delle prime versioni digitali dei documenti su IO ha già introdotto milioni di cittadini all’utilizzo di credenziali personali sullo smartphone. L’evoluzione dell’IT-Wallet richiede ora di ampliare le occasioni nelle quali queste credenziali e i nuovi attestati possano essere impiegati.
Se un cittadino potrà ottenere nel proprio portafoglio un’attestazione ISEE e utilizzarla agevolmente per accedere ai servizi che la richiedono, il valore del sistema sarà concretamente percepibile. Se l’attestazione resterà inutilizzabile nella maggior parte delle procedure interessate, l’investimento nella sua disponibilità produrrà benefici limitati.
La differenza dipenderà dalla capacità di coordinare lo sviluppo degli issuer e dei verifier, creare effetti di rete favorevoli e governare le esternalità associate alla crescita dell’ecosistema.
Il regolamento AgID del 23 ottobre disciplina le condizioni per partecipare alla sperimentazione. La possibilità di valutare differenti soluzioni, sviluppare nuovi casi d’uso e migliorarne l’interoperabilità offre un’opportunità per costruire servizi realmente utilizzabili.
Il risultato da perseguire è un sistema nel quale il valore delle credenziali sia misurato anche dalla loro effettiva spendibilità nei servizi, e nel quale l’ampliamento delle attestazioni e quello delle occasioni di utilizzo procedano insieme.
Note
[1] Agenzia per l’Italia Digitale, determinazione direttoriale n. 164 del 23 ottobre 2026 e Regolamento recante le modalità di registrazione al Sistema IT-Wallet e presentazione dei progetti di sperimentazione, versione 1.0, in particolare articoli 2, 7, 8, 9, 10 e 11. Provvedimento e allegato ufficiale. ↩
[2] Dipartimento per la trasformazione digitale, Sistema IT-Wallet, pagina istituzionale di progetto. ↩
[3] Decreto 17 giugno 2026, Approvazione delle Linee guida del Sistema IT-Wallet e regole per la sperimentazione, in particolare articolo 6, comma 4, e articolo 8. Gazzetta Ufficiale n. 169 del 23 luglio 2026. Testo ufficiale. ↩
[4] Regolamento (UE) 2024/1183 del Parlamento europeo e del Consiglio, dell’11 aprile 2024, che modifica il regolamento (UE) n. 910/2014, in particolare articoli 5-bis, 5-septies e 16. EUR-Lex. ↩
[5] Decreto 17 giugno 2026, Approvazione delle Linee guida del Sistema IT-Wallet e regole per la sperimentazione, in particolare articolo 6, comma 4, e articolo 8. Gazzetta Ufficiale n. 169 del 23 luglio 2026. Testo ufficiale. ↩
[6] Decreto 19 marzo 2026, Disciplina del Sistema IT-Wallet e dei relativi servizi, in particolare articoli 5 e 7. Gazzetta Ufficiale n. 178 del 3 agosto 2026. Testo ufficiale. ↩
[7] Decreto 31 luglio 2026, Individuazione degli organismi nazionali competenti per l’identità digitale europea e i servizi fiduciari. Gazzetta Ufficiale n. 210 del 10 settembre 2026. Testo ufficiale. ↩
[8] Agenzia per l’Italia Digitale, determinazione direttoriale n. 164 del 23 ottobre 2026 e Regolamento recante le modalità di registrazione al Sistema IT-Wallet e presentazione dei progetti di sperimentazione, versione 1.0, in particolare articoli 2, 7, 8, 9, 10 e 11. Provvedimento e allegato ufficiale. ↩
[9] Agenzia per l’Italia Digitale, determinazione direttoriale n. 164 del 23 ottobre 2026 e Regolamento recante le modalità di registrazione al Sistema IT-Wallet e presentazione dei progetti di sperimentazione, versione 1.0, in particolare articoli 2, 7, 8, 9, 10 e 11. Provvedimento e allegato ufficiale. ↩
[10] Jean-Charles Rochet e Jean Tirole, Platform Competition in Two-Sided Markets, Journal of the European Economic Association, vol. 1, n. 4, 2003, pp. 990-1029. Pubblicazione scientifica. ↩
[11] Dipartimento per la trasformazione digitale, Il Sistema IT-Wallet apre ai test con le aziende private, comunicato del 23 luglio 2026. Fonte istituzionale. ↩
[12] Decreto 19 marzo 2026, Disciplina del Sistema IT-Wallet e dei relativi servizi, in particolare articoli 5 e 7. Gazzetta Ufficiale n. 178 del 3 agosto 2026. Testo ufficiale. ↩
[13] Regolamento (UE) 2024/1183 del Parlamento europeo e del Consiglio, dell’11 aprile 2024, che modifica il regolamento (UE) n. 910/2014, in particolare articoli 5-bis, 5-septies e 16. EUR-Lex. ↩
[14] Commissione europea, EU Digital Identity Wallet, Questions and Answers, sezioni sui termini di disponibilità del portafoglio europeo. Fonte istituzionale. ↩
[15] Decreto 19 marzo 2026, Disciplina del Sistema IT-Wallet e dei relativi servizi, in particolare articoli 5 e 7. Gazzetta Ufficiale n. 178 del 3 agosto 2026. Testo ufficiale. ↩
[16] Agenzia per l’Italia Digitale, determinazione direttoriale n. 164 del 23 ottobre 2026 e Regolamento recante le modalità di registrazione al Sistema IT-Wallet e presentazione dei progetti di sperimentazione, versione 1.0, in particolare articoli 2, 7, 8, 9, 10 e 11. Provvedimento e allegato ufficiale. ↩
[17] Regolamento (UE) 2024/1183 del Parlamento europeo e del Consiglio, dell’11 aprile 2024, che modifica il regolamento (UE) n. 910/2014, in particolare articoli 5-bis, 5-septies e 16. EUR-Lex. ↩
[18] Regolamento di esecuzione (UE) 2025/848 della Commissione, in materia di registrazione delle parti facenti affidamento sui portafogli europei di identità digitale, in particolare articolo 9. EUR-Lex. ↩
[19] Garante per la protezione dei dati personali, provvedimento n. 631 del 23 settembre 2026, parere sullo schema di decreto relativo alle misure tecniche e organizzative per il Sistema IT-Wallet. Testo ufficiale. ↩





























Partecipa alla community